公有云信息泄漏
AK/SK泄漏
AK/SK(Access Key ID/Secret Access Key)即访问密钥,包含访问密钥ID(AK)和秘密访问密钥(SK)两部分,公有云通过AK识别用户的身份,通过SK对请求数据进行签名验证,用于确保请求的机密性、完整性和请求者身份的正确性。简单来说,云AK/SK是用于生成用户跟云平台的API通信的访问凭据。其中SK是必须要保密的,不能通过任何途径泄露,否则就会产生安全问题。
常见泄漏场景
在漏洞挖掘过程中常见的泄露场景有以下几种:
- 报错页面或者debug信息调试
- GITHUB关键字、FOFA等
- 网站的配置文件
- js文件中泄露
- 源码泄露。APK、小程序反编译后全局搜索查询
- 文件上传、下载的时候也有可能会有泄露,比如上传图片、上传文档等位置
- HeapDump文件
泄漏的危害
这里以阿里云为例
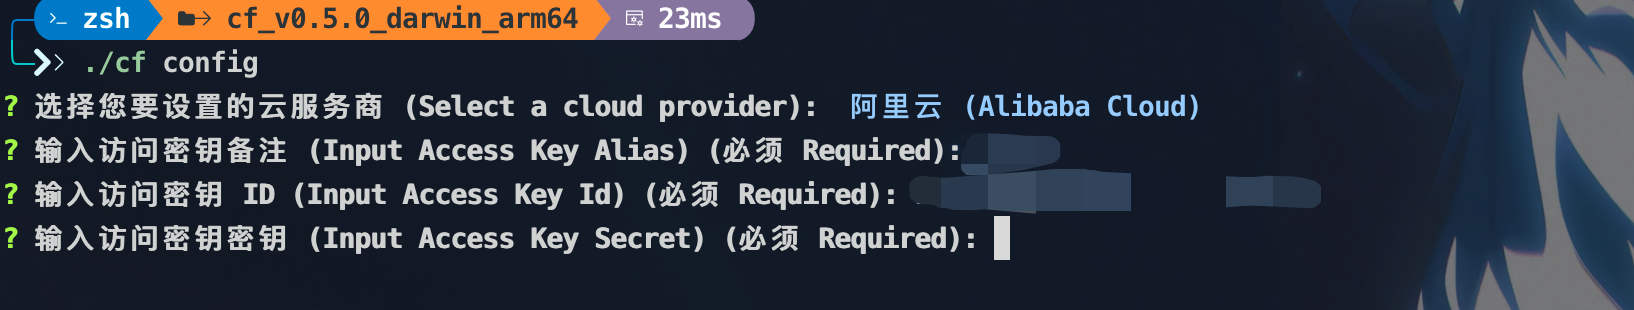
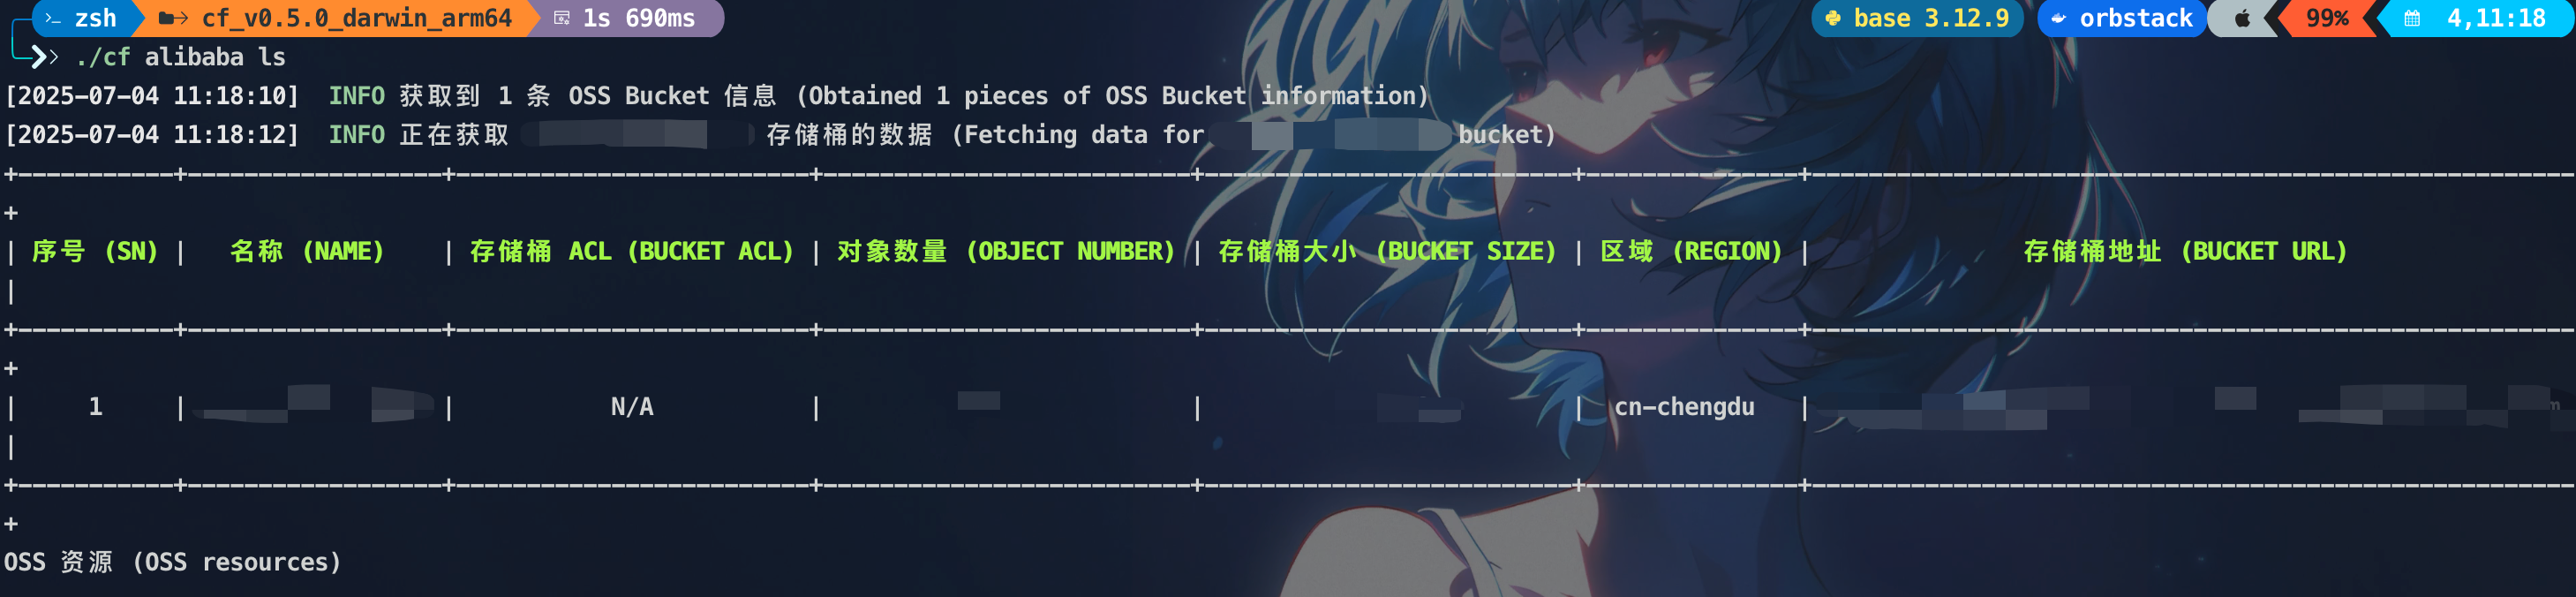
首先配置泄漏的AK/SK
Note
慎用cf Alibaba console命令,会触发阿里云安全中心告警并电话通知给用户