信息泄露
中间件默认管理页面/示例页面泄露
Apache示例页面泄露
问题说明
安全渗透测试报告中表明Tomcat默认页面泄露,此页面主要是中间件Tomcat自带的示例文件夹,删除即可。
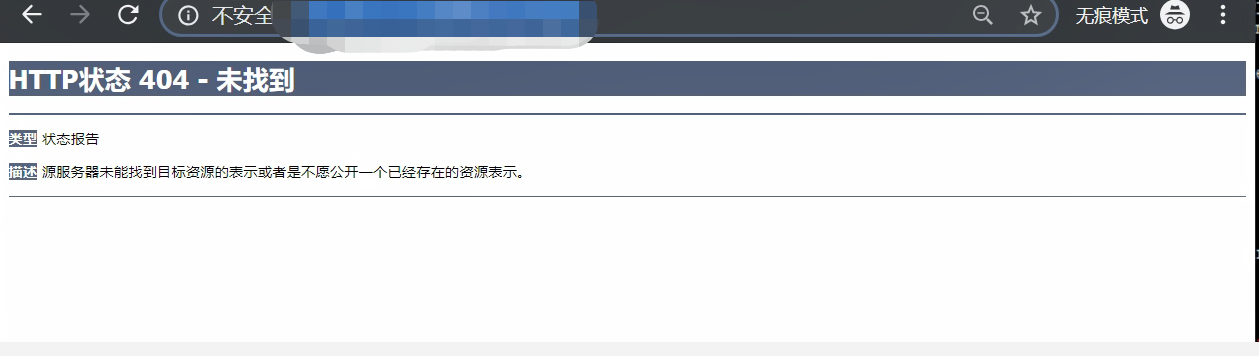
删除了examples文件夹后,再次访问http://IP:port/examples时报错,如下图:
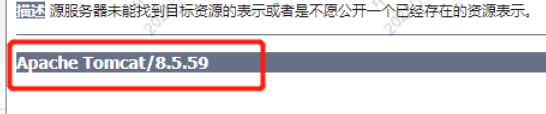
该页面暴露了中间件版本信息。
解决方案
1、Tomcat默认页面泄露,删除掉tomcat下webapps下的examples文件夹即可。
2、再次访问http://IP:port/examples 发现404报错,并暴露版本信息。
报错内容:
对此通过如下方案进行处理:
①进入到tomcat/lib目录下,用电脑自带解压软件打开catalina.jar 进入到\org\apache\catalina\util目录下。
②编辑ServerInfo.properties文件,编辑最后三行,去掉版本号等信息。
③改完后自动跳出提示,点击“是”自动更新catalina.jar重新打包。更改内容如下:
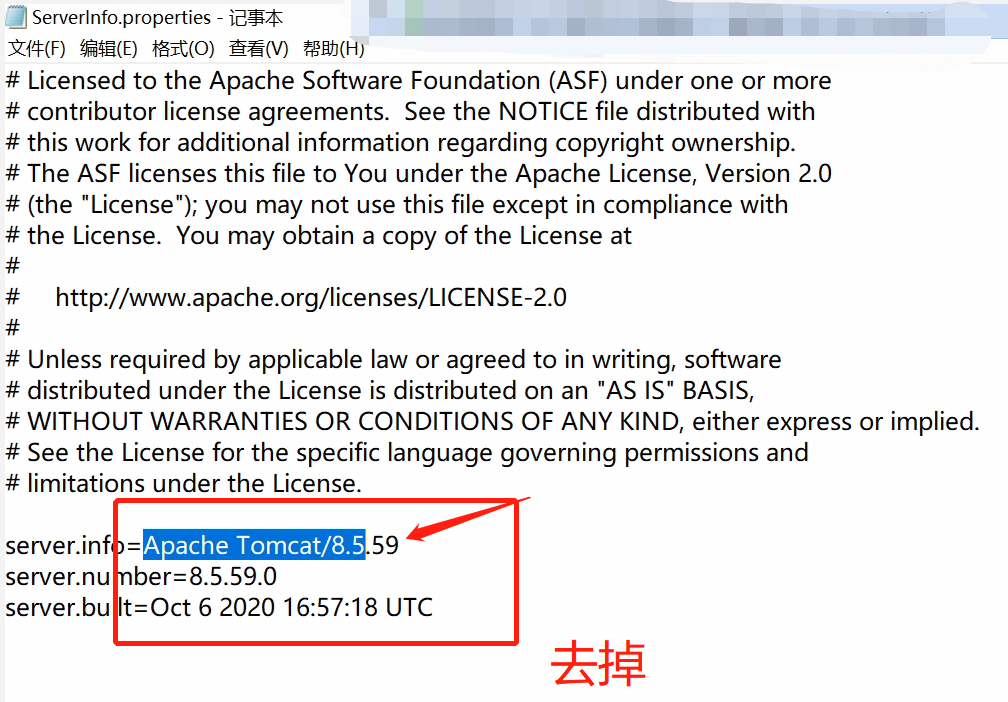
3、将更改后的jar替换到环境中,重启服务环境便可。重新访问 http://IP:port/examples,此时对应的中间件版本信息就看不见了。