攻击面
虚拟化攻击面
私有云与虚拟化有密切的关系,因为私有云是建立在虚拟化技术的基础上的。虚拟化技术可以将一台物理机器的资源,如CPU、内存、存储等,通过软件层面划分成多个虚拟机,使得这些虚拟机可以独立运行不同的操作系统和应用程序。
攻击Vmware虚拟化
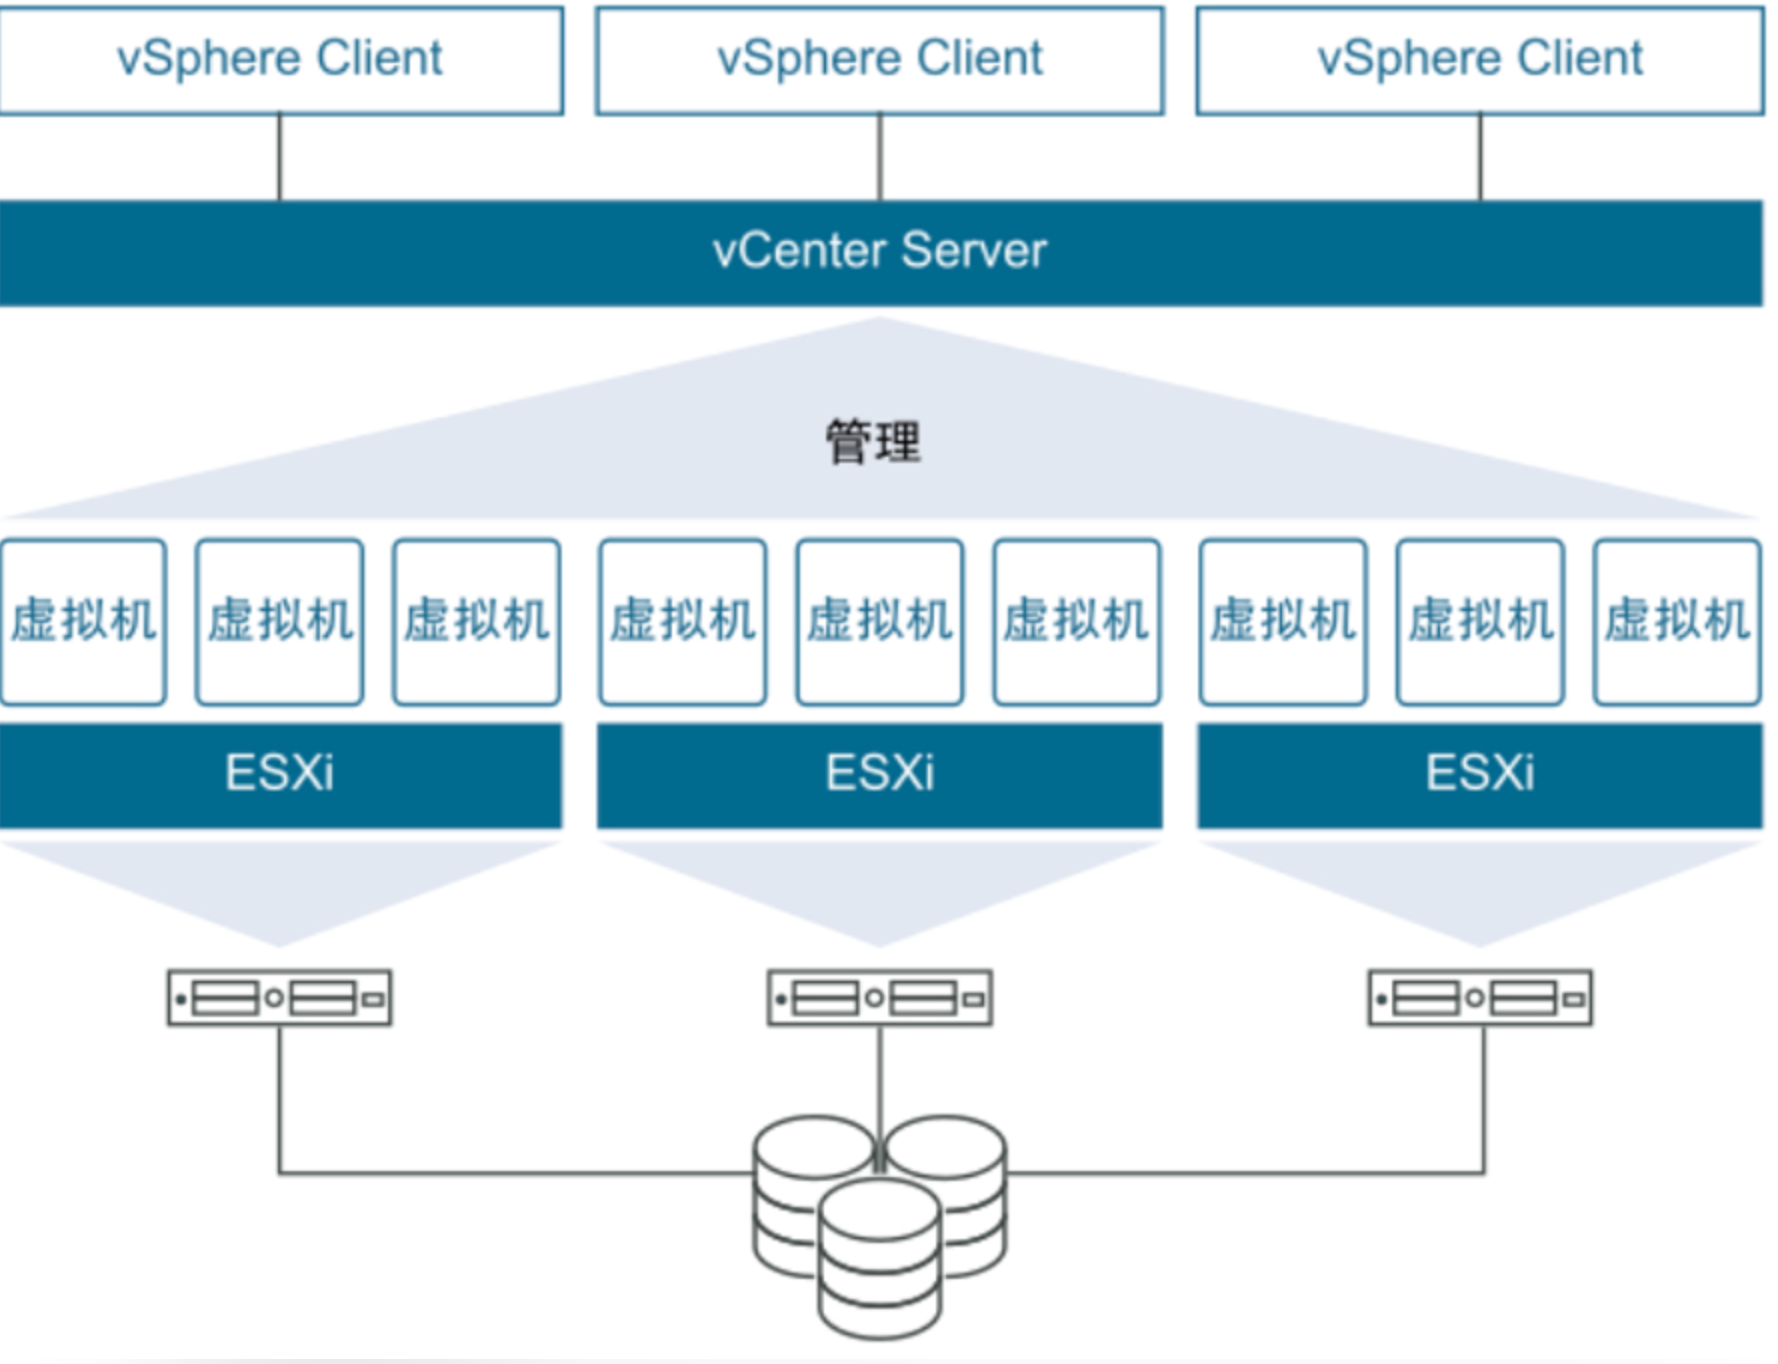
虚拟化最直接利用的是漏洞例如:CVE-2021-21972、CVE-2021-21985、CVE-2021-22005。Vsphere、Esxi、vCenter弱密码,没有漏洞只能通过钓鱼,获取域控,信息收集获取虚拟化平台权限。
攻击OpenStack
OpenStack是一个开源的云计算软件平台,支持虚拟化。OpenStack与虚拟化技术紧密结合,使用KVM作为其默认的虚拟化技术,也可以使用其他的虚拟化技术,如Xen、LXC等。
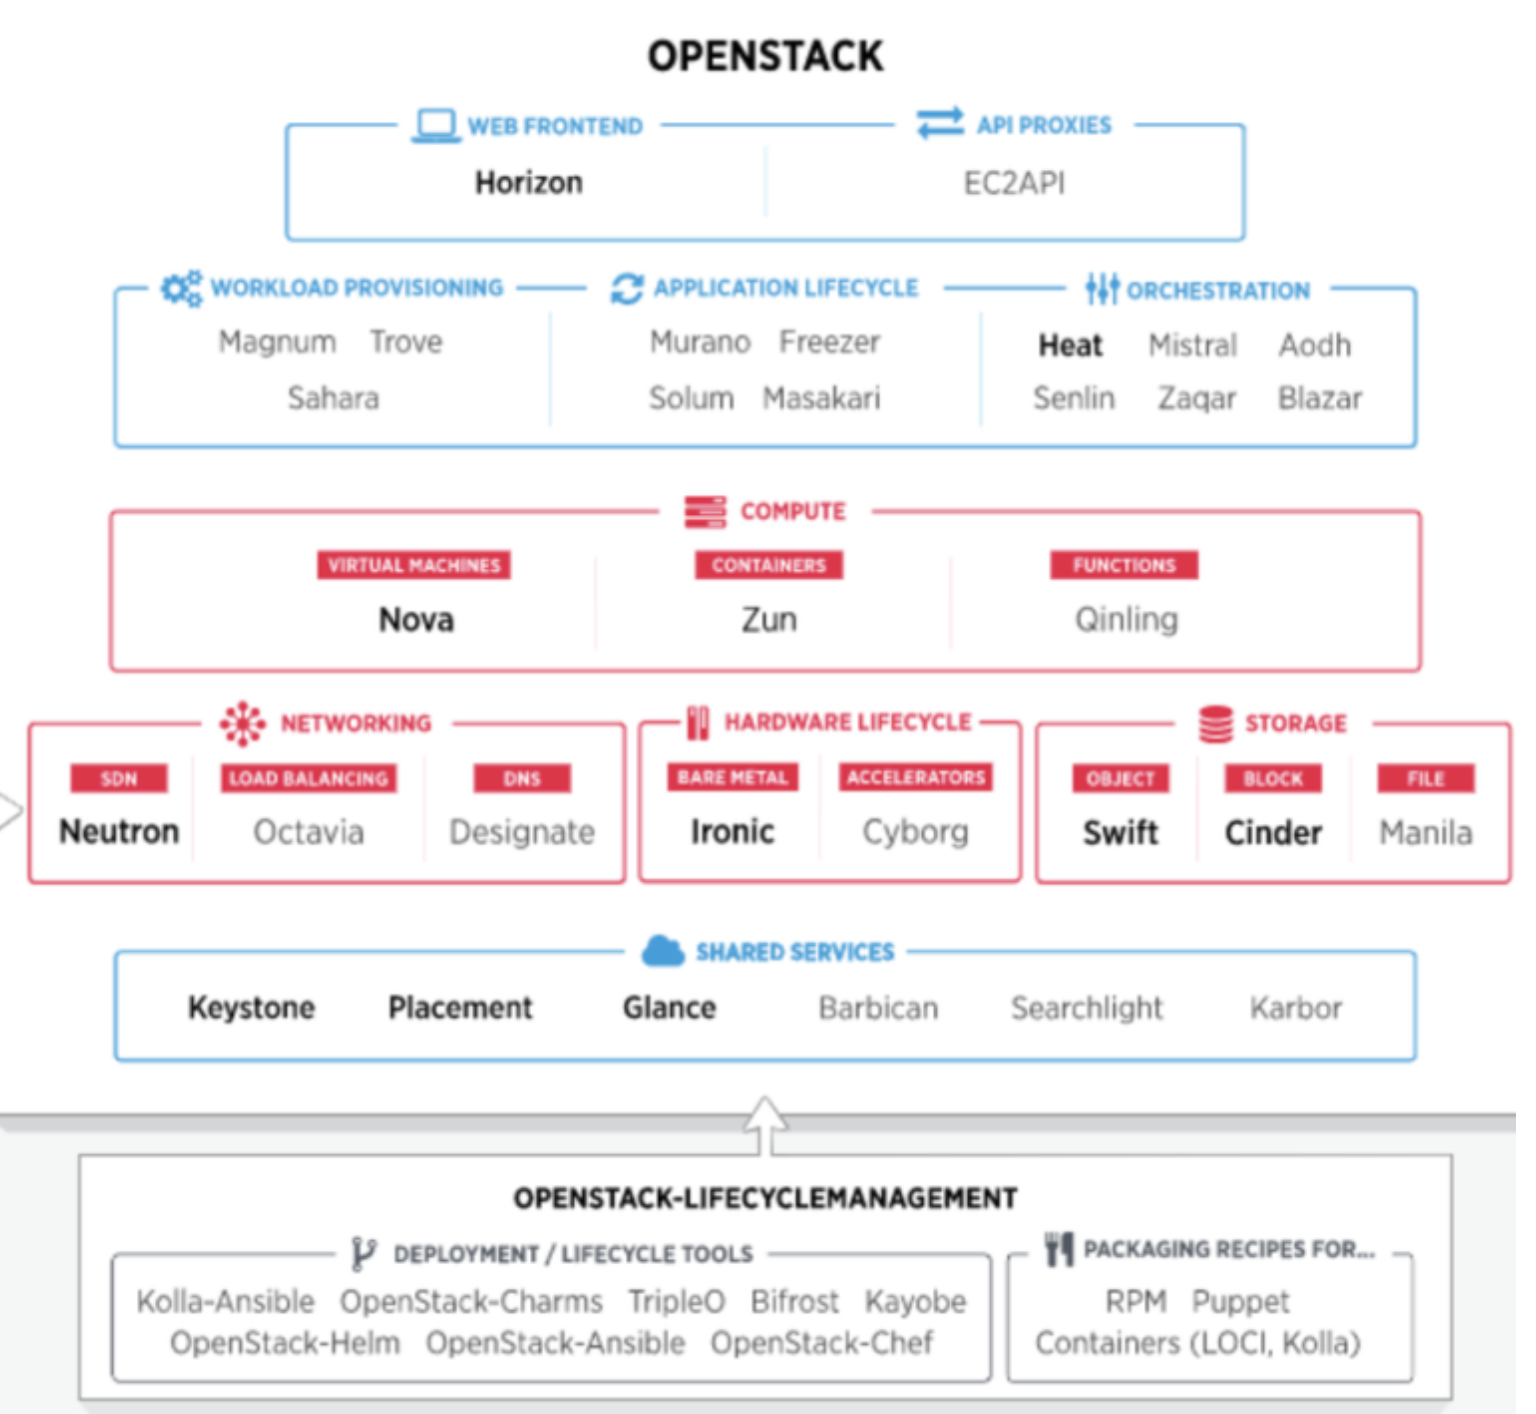
1.网络暴露:管理控制台,弱口令、高危漏洞
2.网络暴露:API 接口,未授权访问、越权、高危漏洞
3.网络暴露:三方组件引入的接口
4.网络暴露:容器服务
5.网络暴露:运营/运维服务
6.OpenStack 部署在企业的业务生产网,云的底座网络、物理设备与业务网络在同一安全域,物理设备的监控和管理可横向攻击