CVE-2018-19518(IMAP 任意命令执行漏洞)
漏洞描述
php imap扩展用于在PHP中执行邮件收发操作。其imap_open函数会调用rsh来连接远程shell,而debian/ubuntu中默认使用ssh来代替rsh的功能(也就是说,在debian系列系统中,执行rsh命令实际执行的是ssh命令)。
如果启用了rsh和ssh功能并且rsh命令是ssh命令的符号链接,则攻击者可以通过向目标系统发送包含-oProxyCommand参数的恶意IMAP服务器名称来利用此漏洞。
影响版本
- Ubuntu https://people.canonical.com/~ubuntu-security/cve/2018/CVE-2018-19518.html
- Debian https://security-tracker.debian.org/tracker/CVE-2018-19518
- Red Hat https://access.redhat.com/security/cve/cve-2018-19518
- SUSE https://www.suse.com/security/cve/CVE-2018-19518/
环境配置
- Vulhub项目
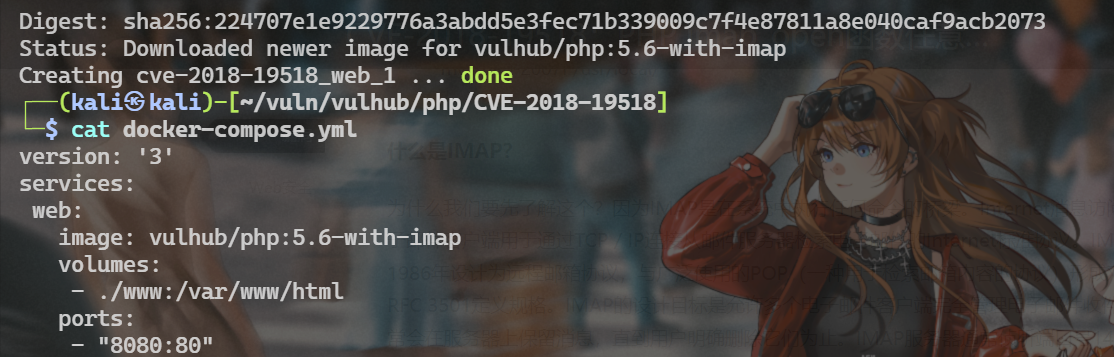
- Docker-compose启动