Wifi基础概念与加密方式
Wifi概念
如今现在几乎所有的智能手机、平板电脑和笔记本电脑都具备WiFi接入功能
WiFi 全称 Wireless Fidelity,又称为802.11b标准。Wireless Fidelity翻译过来是无线保真,其中保真是指要求在无线网络中可靠地传输数据
WiFi的定义:一种把有线上网的方式转变成无线上网方式的技术
WiFi标准
是由wifi联盟提出的一个802.11标准的一个子集,wifi联盟保证了各种不同的无线产品能一起工作。
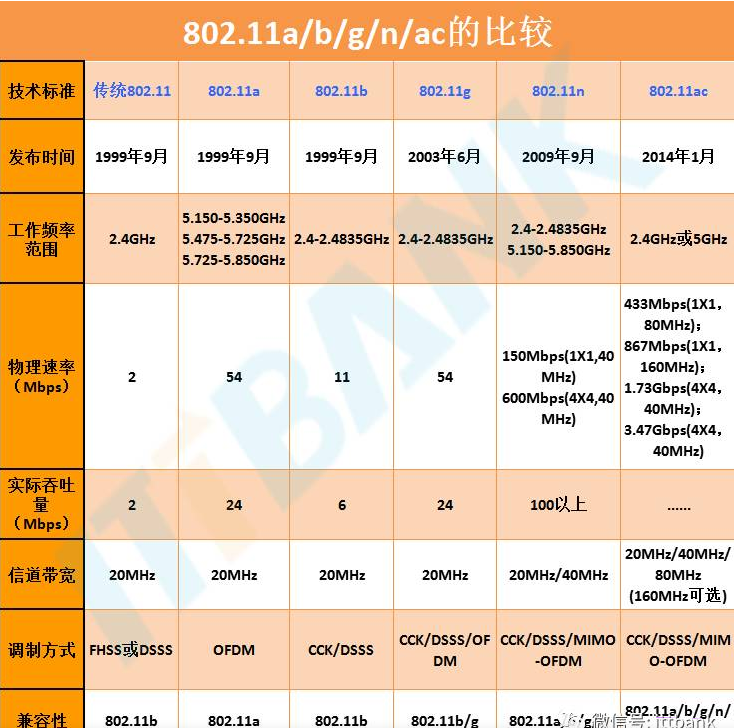
目前wifi主流应用的协议
名词解释
在后续学习WiFi安全的过程中,有一些名词是我们现在需要了解的前置知识
- SSID(Service Set Identifier) 服务集标识符
通俗地说,SSID便是你给自己的无线网络所取的名字,用来标识某一无线局域网的唯一标识符,无线客户端用它入网后与接入点进行通信。 只有匹配成功的SSID名称和密码才能使无线客户端接入对应的无线网络。SSID信号由无线路由器或者AP进行向外发射。 SSID包括BSSID和ESSID两种类型
- AP(Access Point) 无线访问点或接入点
客户端需要链接AP才能获得登录互联网的能力,具备路由功能的AP就是一个无线路由器
- ESSID
对终端用户来说,搜索到的无线网络的名称就是ESSID,也就是通常我们所指的SSID
- BSSID
全称是 - Basic Service Set Identifier,BSSID通常不被终端用户感知,主要在管理维护无线网络、定位无线网络问题时使用,实际上就是每个无线接入点AP的MAC地址
- Station 站点
网络最基本的组成部分,通常指接入网络的无线客户端,例如手机、电脑等
- WEP
全称是 Wired Equivalent Privacy,有线等效保密,时802.11定义下的一种老式加密方式,是常见的一种无线网络的认证机制,它的特点是使用一个静态的密钥来加密所有的通信,并且其采用的加密算法具有可预测性,对于入侵者来说很容易截取和破解加密密钥,这种加密认证机制基本已经被淘汰
- WPA
全称是 WiFi Protected Access,WiFi访问保护,常用的无线网络认证机制之一,目前有WPA、WPA2、WPA3三个标准,并且分为个人和企业的WPA-Personal和WPA-Enterprise两种。它是为了完善WEP加密方式的安全性不足应运而生的一种加密方式
- WPS
全称是 WiFi Protected Setup,WiFi保护设置,是由WiFi联盟组织实施的认证项目,其主要目的是用来简化无线网络的安全加密配置 用户只需在每次连接无线路由器上的WPS按键(Push Button Condiguration,按钮模式)或者输入此时路由器的PIN码(Pin Input Configuration,个人识别码模式),就能将新设备加入无线网络中。
发展历史
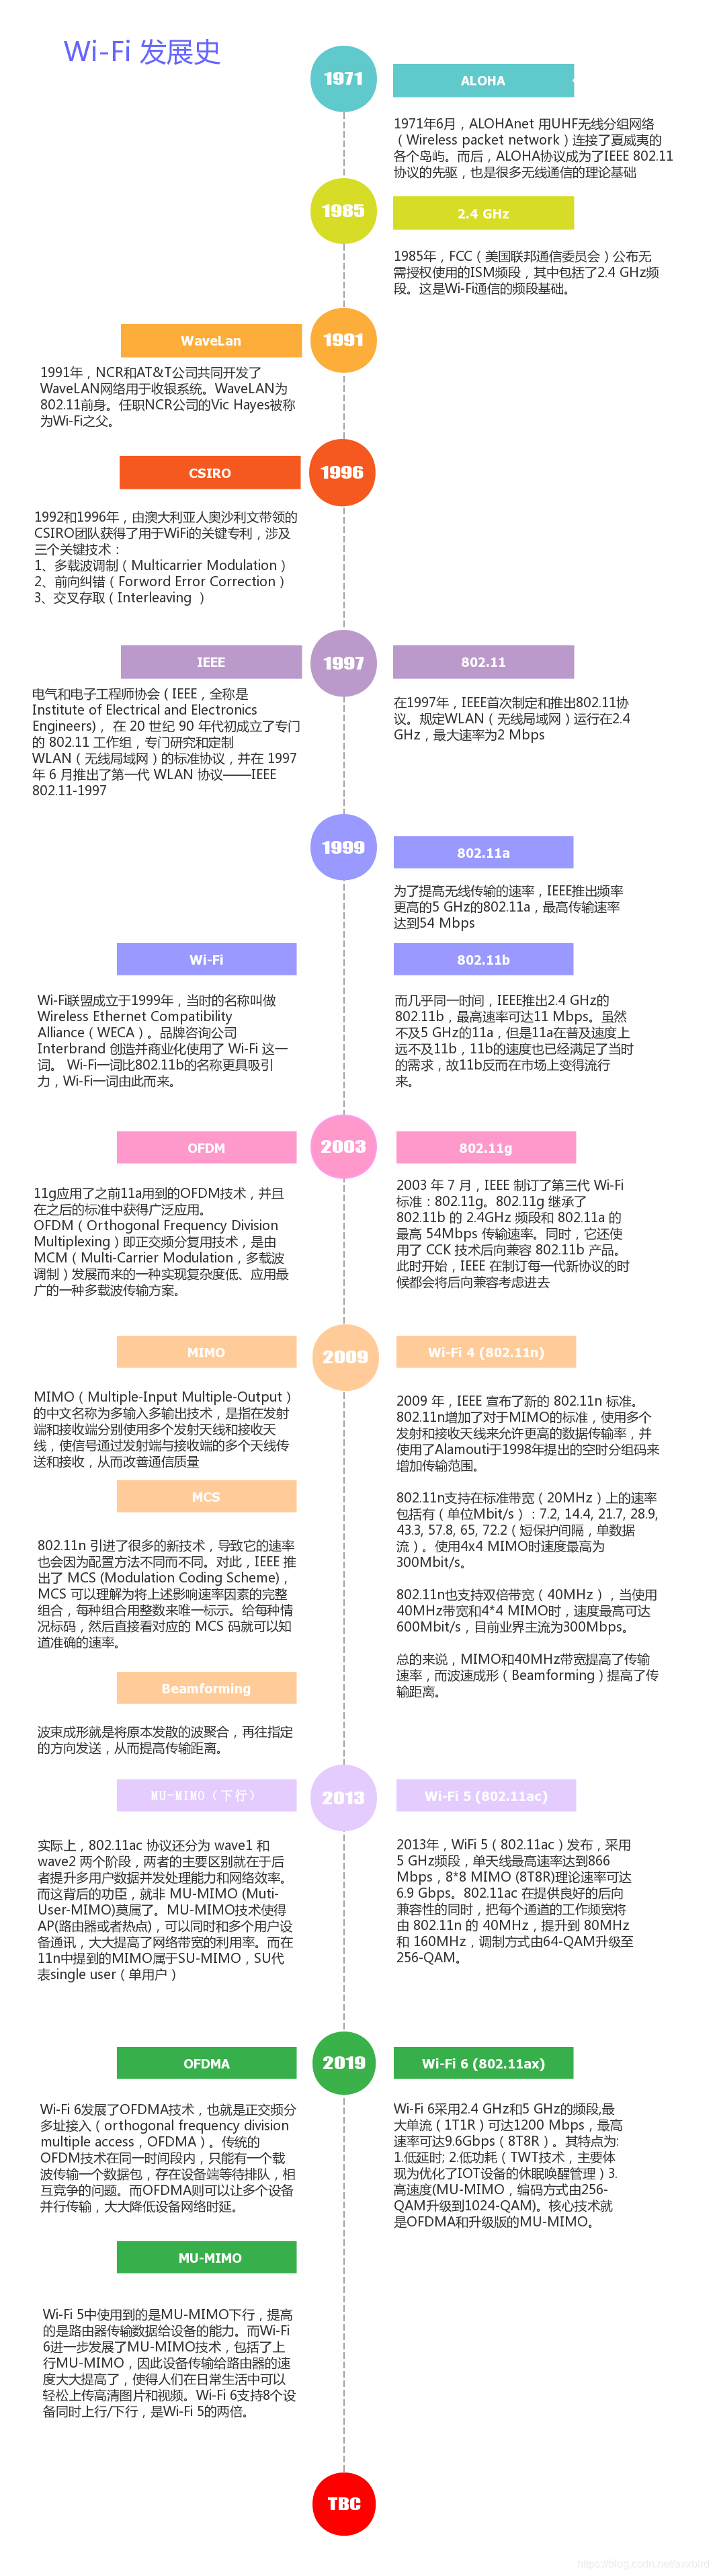
WiFi的发展历程,实际上是一个追求高带宽的过程
追溯
WiFi发展的历史可以追溯到1971年的ALOHAnet,ALOHAnet是由诺曼·艾布拉姆森(Norman Manuel Abramson)带领团队在夏威夷大学构造的一个无线网络。由于岛屿之间不易布置有线链路,如果布置的话,其成本也会很高。故诺曼就希望采用相对成本比较低廉的无线设备,构造一个以Oahu岛为中心和其他夏威夷岛屿通信的无线链路。该项目于1968年9月启动,到1971年6月,第一个数据包以9600bps的速率发送成功。.该网络所设计出的通信协议,如今就被称为Aloha协议
ALOHA协议成了IEEE 802.11协议的先驱,也是很多无线通信的理论基础
- 802.11协议诞生
在1997年,IEEE首次制定和推出802.11协议,规定WLAN(无线局域网)运行在2.4GHz,最大速率伪2Mbps
- 802.11b推出
1999年WiFi联盟成立,同年IEEE推出了频率更高的5GHz的802.11a,最高传输速率达到54Mbps;以及2.4GHz的802.11b,最高速率可达11Mbps
- 第三代WiFi标准推出
2003 IEEE发布802.11g标准,即第三代WiFi标准,运行在2.4GHz频段,传输速率为54Mbps
- 第四代WiFi标准推出
2009 IEEE宣布新的802.11n标准,即WiFi4,引入了很多新的技术来提高传输速率,其中MIMO和40MHz带宽提高了传输速率,而波速成型提高了传输距离
- WiFi5
2013 WiFi5(802.11ac)发布,采用5GHz频段,单天线最高速率达到866Mbps
- WiFi6
2019 WiFi6(802.11ax)发布,采用2.4GHz和5GHz的频段,最大单流可达1200Mbps,最高速率可达9.6Gbps
- WiFi7
WIFI7的标准是**IEEE 802.11be**。2018年7年,IEEE的工作组,开始进行WIFI7标准的研究。预计发布时间2024年5月。 实际上现在WiFi6还没普及,所以我对于WiFi7的实际应用存疑
更具体的时间线可以看下图
802.11标准
概念
802.11标准是1997年IEEE最初制定的一个WLAN标准,工作在2.4GHz开放频段,支持1Mbit/s和2Mbit/s的数据传输速率,定义了物理层和MAC层规范,允许无线局域网及无线设备制造商建立互操作网络设备。基于IEEE802.11系列的WLAN标准已包括共21个标准,其中802.11a、802.11b和802.11g最具代表性.
简单来说:IEEE提出的,是工作在数据链路层的无线协议。
802.11标准和补充
802.11 ,1997年,原始标准(2Mbit/s,2.4GHZ频道)。
802.11a,1999年,物理层补充(54Mbit/s,5GHz频道)。
802.11b,1999年,物理层补充(11Mbit/s,2.4GHZ频道)。
802.11c,符合802.1D的媒体接入控制层(MAC)桥接(MAC Layer Bridging)。
802.11d,根据各国无线电规定做的调整。
802.11e ,对服务等级(Quality of Service, QoS)的支持。
802.11f,基站的互连性(Interoperability)。
802.11g,物理层补充(54Mbit/s,2.4GHZ频道)。
802.11h,无线覆盖半径的调整,室内(indoor)和室外(outdoor)信道(5GHz频段)。
802.11i,安全和鉴权(Authentification)方面的补充。
802.11n,导入多重输入输出(MIMO)和40Mbit信道宽度(HT40)技术,基本上是802.11a/g的延伸版。
无线接入点AP(Access Point)
概念
无线AP(Access Point):即无线接入点,它用于无线网络的无线交换机,也是无线网络的核心。无线AP是移动计算机用户进入有线网络的接入点,主要用于宽带家庭、大楼内部以及园区内部,可以覆盖几十米至上百米。无线AP(又称会话点或存取桥接器)是一个包含很广的名称,它不仅包含单纯性无线接入点(无线AP),同样也是无线路由器(含无线网关、无线网桥)等类设备的统称。
AP的分类
无线AP通常可以分为胖AP(Fat AP)和瘦AP(Fit AP)两类,不是以外观来分辨的,而是从其工作原理和功能上来区分。当然,部分胖、瘦AP在外观上确实能分辨,比如有WAN口的一定是胖AP。
胖AP
胖AP除了前面提到的无线接入功能外,一般还同时具备WAN、LAN端口,支持DHCP服务器、DNS和MAC地址克隆、VPN接入、防火墙等安全功能。胖AP通常有自带的完整操作系统,是可以独立工作的网络设备,可以实现拨号、路由等功能,一个典型的例子就是我们常见的无线路由器。
胖AP简单理解就是带管理功能的AP,胖AP就是自己带有管理功能同时又广播SSID还连接终端的AP,属于麻雀虽小 五脏俱全类型的。

瘦AP
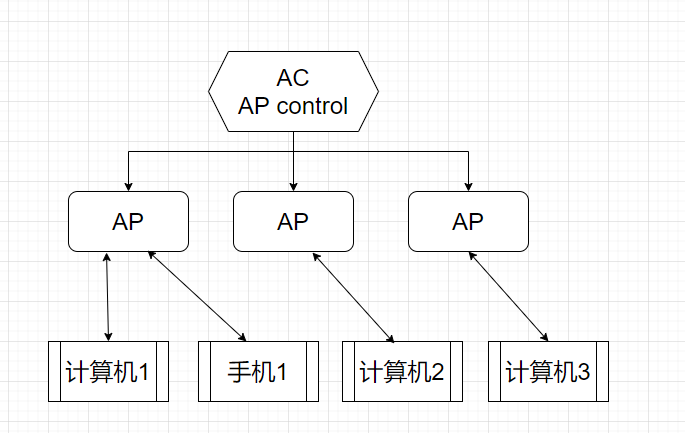
痩AP则是不带管理功能的,简单可以把它理解为一个信号发送与接收的天线,它的管理功能由后端的,我们叫无线控制器(AC)来完成。
瘦AP就不能自管理了,需要AC来管理,瘦AP只负责广播SSID和连接终端;一般超小规模组网用胖AP,稍微大一点就用瘦AP了。
这么做的原因主要是在无线路由器很多的情况下,大企业部署一个园区的无线覆盖,有几百个无线路由器是很正常的,但是管理起来就很麻烦了,总不可能像家用路由器一个一个去配置吧,所有由AC进行统一管理要方便和高效的多。
用途的区别
胖AP:类似于家用无线路由器,具有三层路由功能.( 多用于家庭)
瘦AP:仅仅类似于以太网集线器,用于转换电信号和无线信号(多用于企业)
客户端 STA
连接到AP或者路由器上的设备,就叫做这个AP或者路由器的客户端。比如说 手机,电脑等等
无线局域网AP术语介绍
SSID: 服务集标识即wifi名称
BSSID:AP的2层地址(AP的MAC地址)
ESSID:扩展服务集标识,一般情况下等同于SSID。当同一家公司的多个AP组成了一个网络时,整个网络名称就是ESSID。他下边所有AP的名字都是相同的。
工作模式:802.11 b/g/n/ a/n/ac(5G) 向下兼容
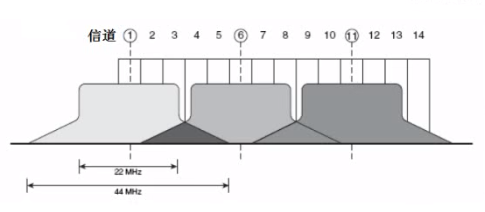
信道(channel):发送方和接收方期望载波的频率是固定的,并在特殊性定的范围内变化,这种范围称为信道,WLAN信道是由当前使用的802.11标准决定的。
无线网卡的工作模式
Managed Mode
被管理模式(Managed mode):当你的无线客户端直接与无线接入点(Wireless Access Point,WAP)连接时,就使用这个模式。在这个模式中,无线网卡的驱动程序依赖WAP管理整个通信过程。

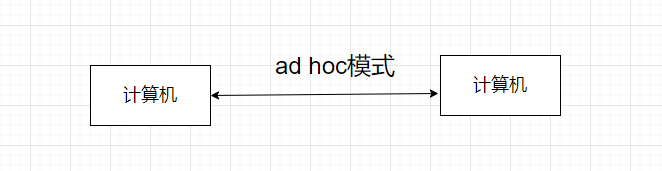
Ad Hoc
当你的网络由互相直连的设备组成时,就使用这个模式。在这个模式中,无线通信双方共同承担WAP的职责。
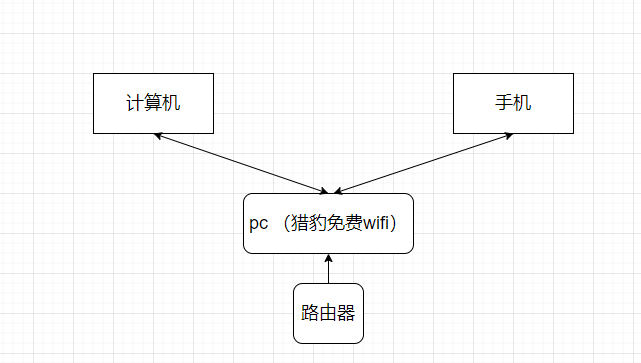
Master Mode
一些高端无线网卡还支持主模式。这个模式允许无线网卡使用特制的驱动程序和软件工作,作为其他设备的WAP。比如说猎豹免费wifi
Monitor Mode
就我们的用途而言,这是最重要的模式。当你希望无线客户端停止收发数据,专心监听空气中的数据包时,就使用监听模式。要使Wireshark捕获无线数据包,你的无线网卡和配套驱动程序必须支持监听模式(也叫RFMON模式)

专用字典打造
为什么在破解之前先准备专用字典,因为对于一般家庭来说无 常用 一个是预共享密钥PSK,一个是PIN码。
也不是所有的路由都开起了PIN码,一般都会开启域共享密钥。
概念
预共享密钥模式
预共享密钥模式(pre-shared key,PSK, 又称为个人模式)是设计给负担不起 802.1X 验证服务器的成本和复杂度的家庭和小型公司网络用的,每一个使用者必须输入密语来取用网络,而密语可以是 8 到 63 个ASCII字符、或是 64 个16位数字(256位元)。使用者可以自行斟酌要不要把密语存在电脑里以省去重复键入的麻烦,但密语一定要存在 Wi-Fi 取用点里。
pin码
PIN码(PIN1)-全称Personal Identification Number,就是SIM卡的个人识别密码。
路由器的pin码是qss(WPS功能)快速连接功能的识别码。 比如你设置个非常复杂的无线密码,每次有设备加入无线网络的时候,输入密码是很麻烦的。这个时候就可以通过输入8位的pin码,路由器识别后就允许加入网络了,相当于输入了无线密码。
Pin码为8位数的数字组合,一共为11000个,分为前半段4位10000个,后半段3位1000个(最后一位没用),所有只用3位来排列,就只有1000个,一共就是10000+1000=110000。
字典
想要破解预共享密钥,就需要一个靠谱的字典。字典是非常关键的。有一个靠谱的字典:
1.决定你是否可以破解成功
2.决定了花费时间的多少
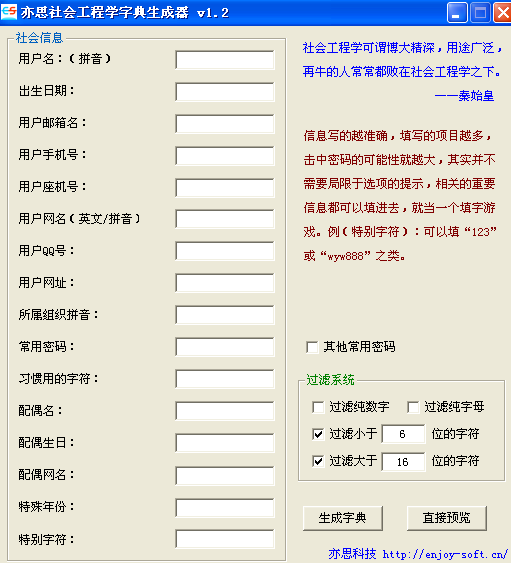
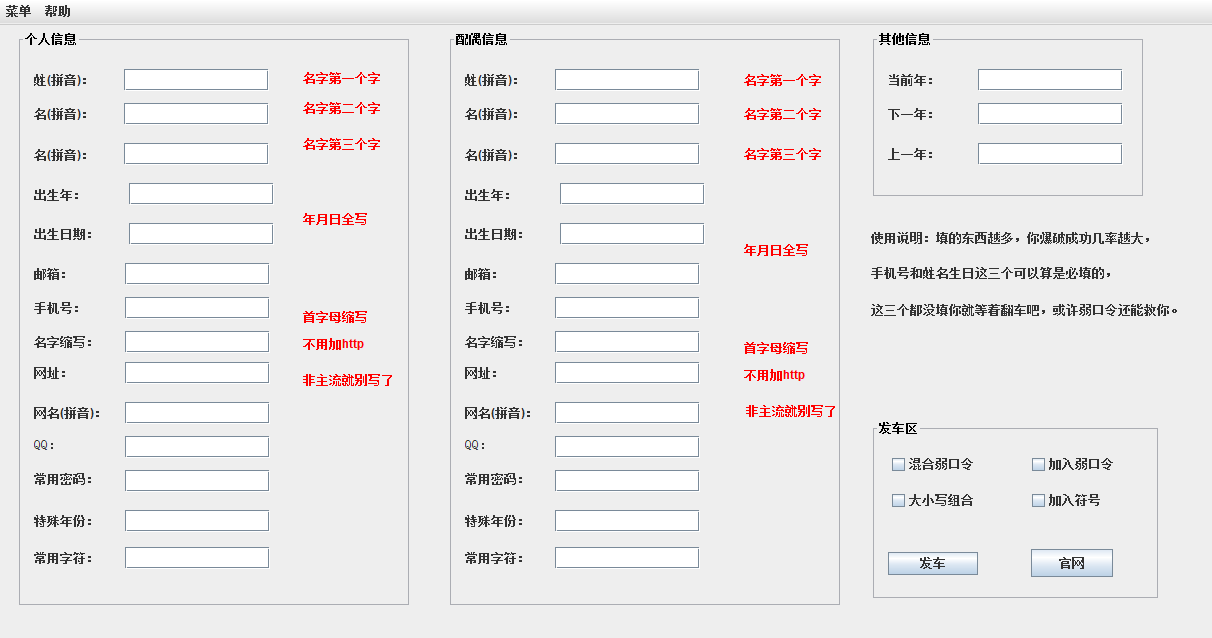
社会工程学字典生成器
亦思社会工程学字典生成器
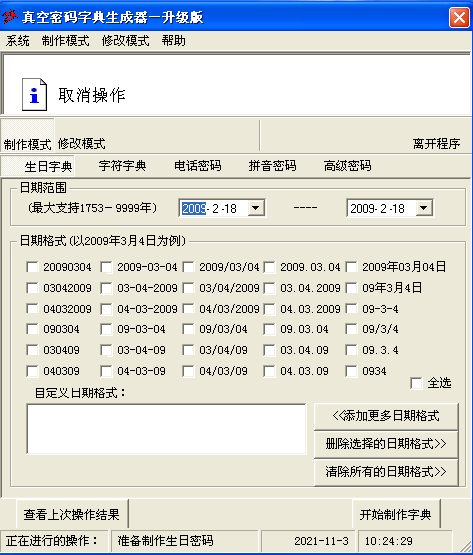
真空密码生成器
safe6pwd.jar密码生成器
Crunch工具(kali)
- 命令行介绍
- 生成密码字典命令
crunch 8 12 -f /usr/share/crunch/charset.lst ualpha -o /root/pass.txt
-f:规则文件位置
ualpha:具体的规则
-o:文件输出
Wifi加密协议
其实我们平常在使用wifi的时候,往往会用到的加密方式主要有WEP(pre-RSNA), WPA(TKIP), WPA2(CCMP-AES), 如果有个别对安全要求比较高的也会使用企业级加密(802.1x). 在最新的802.11-2010标准中,有明确的支持新的无线设备应该抛弃WEP和WPA加密方式,而且必须支持WPA2加密方式,但是不得不接受的是,现在我们是有的大多数设备并没有更新的这么快,广泛的WEP和WPA仍然在使用者,而且新开发的设备也应该保持对他们的兼容,所以即使在最新开发的产品中也并没有完全按照802.11-2010的要求,直接放弃对WEP和WPA的支持。
刚开始了解无线加密,也有必要从WEP加密开始掌握WEP-WPA-WPA2-802.1x等相关知识,一是这些东西至少在当前阶段还用的上,二是后面那些更高级的加密方法其实根本上还是基于WEP加密思想改进而来的。
其实无线加密主要是对数据在链路层进行加密,如下图,802.11主要是对physical[ˈfɪzɪkl]和Data-link层进行了定义,而数据链路层又分成两个部分,媒介访问控制(MAC)和逻辑链路控制(LLC),无线数据的加密处理就是在MAC和LLC两个阶段中间做的事情,加密的对象就是MSDU。
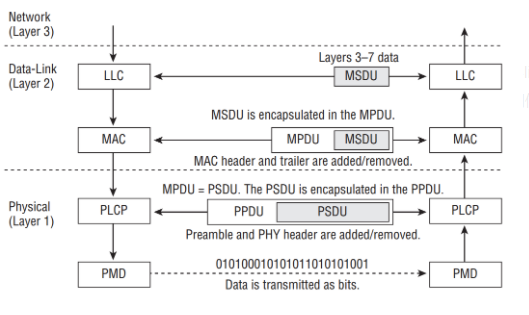
所以对于没有MSDP的无线帧是不用加密的,比如管理帧只携带layer [ler] 2的信息,不需要加密;控制帧只有头部和尾部,不需要加密;空帧没有数据域(但有特定的功能),也不需要加密; 总之,需要加密的帧,往往是数据帧。
认证类型
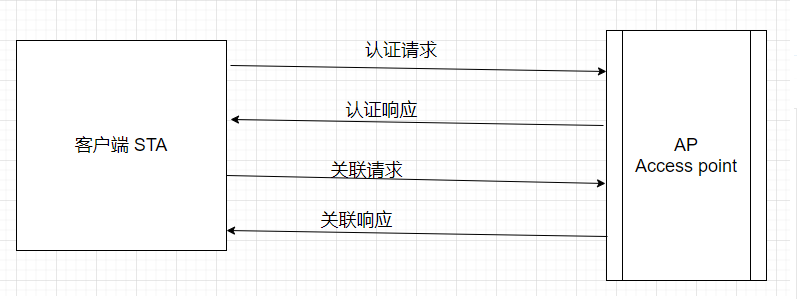
加密的分类主要包括共享秘钥认证和开放系统认证,WEP加密是共享秘钥式,而TKIP、CCMP和802.1x则是开放系统,这两种分类个人觉得主要区别是先完成秘钥认证再进行关联,还是先完成关联再进行秘钥认证。比如,它要求无线客户端发送的authentication [ɔːˌθentɪˈkeɪʃn] 报文中指定加密方式,如果是共享秘钥就会进行秘钥的确认,如果是开放系统,则会留到后面关联成功后进行秘钥的确认。
开放系统认证
这种认证方式不需要确认STA的任何信息,它只是和AP进行一个招呼式的交互,这个过程中并没有交互身份信息,所以也可以认为是一个空加密。这样做的目的是,双方都认为应该在后面使用更安全的加密方式,在这里只是先打个招呼,STA先进来,我们慢慢坐下核对信息。所以STA发送的第一个Authentication [ɔːˌθentɪˈkeɪʃn] 报文只要表面自己使用的开放系统认证就好了,AP自然会给予successful答复,接着后面顺利完成关联。
共享秘钥认证
这种认证方式使用WEP认证STA,所以这种认证的前提是STA和AP都有配置静态的WEP秘钥,因此认证的目的就是确认两者使用的秘钥是否一致。共享秘钥认证是通过4个认证帧的交互来完成的,STA首先发送一个Authentication request给AP,然后AP会给STA回复一个挑战明文,接着STA使用秘钥对这个明文进行加密并发送给AP,最后AP对其进行解密,如果能够解密成功并且明文一致则表示认证成功并回复。
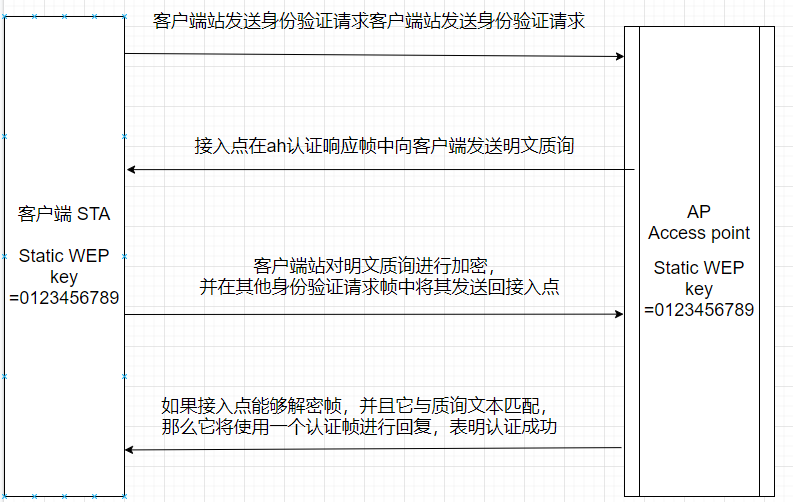
虽然看起来,共享秘钥认证比开放系统认证会更安全,其实实际上并不是这样,因为对于共享秘钥认证,攻击者可以捕获明文内容,也可以捕获加密后的密文,那就很容易被破解,而且秘钥一旦被破解,那么后面交互的所有数据包都能轻易的解密。
WEP
WEP最早于1997年推出,是为了保护无线网络上的数据通信而设计的。当时,Wi-Fi技术还处于起步阶段,人们开始意识到需要一种安全协议来防止未经授权的访问和窃听。WEP被认为是一个里程碑,因为它是第一个为Wi-Fi网络提供安全保护的标准。
WEP的工作原理是利用加密算法对无线网络传输的数据进行加密。它使用64位和128位的密钥来加密数据,并通过这些密钥来验证和解密数据包。WEP采用静态密钥,这意味着同一网络上的所有设备都使用相同的密钥进行通信。虽然这种方法可以确保消息内容对未经授权的用户来说是隐藏的,但它也正是WEP安全性的一个致命弱点。
随着时间的推移,WEP的安全性漏洞逐渐暴露出来。其中最为严重的漏洞之一是WEP密钥的易受攻击性。由于WEP采用静态密钥,并且其加密算法存在弱点,黑客可以使用简单的工具和技术轻松地破解WEP加密,进而访问受保护的Wi-Fi网络。此外,WEP还存在重播攻击和字典攻击等漏洞,使得网络安全受到威胁。
由于WEP的安全性问题日益凸显,网络安全专家不再推荐使用WEP,而是提倡采用更加安全的替代方案,如Wi-Fi保护访问(WPA)和WPA2。WPA和WPA2采用更强大的加密算法,包括TKIP和CCMP,提供更高的安全性保护。最近推出的WPA3更进一步加强了Wi-Fi网络的安全性,采用了更为先进的加密算法,如Simultaneous Authentication of Equals(SAE)和Forward Secrecy,为用户提供了更加安全的无线连接。
下面我们会介绍。
WPA
WPA的发布是为了解决WEP存在的严重安全漏洞。WEP曾经是Wi-Fi网络最早采用的加密标准之一,但它的静态密钥和易受攻击的加密算法使得网络数据容易被窃取和篡改。WPA的问世填补了WEP的安全漏洞,并为无线网络提供了更可靠的保护。
WPA专业人士都称为其为:WEP 的临时增强
WPA引入了一系列新的安全功能,以加强无线网络的保护,其中包括:
- 临时密钥完整性协议(TKIP): WPA使用TKIP协议为每个传输的数据包生成一个新的密钥。与WEP使用相同的静态密钥不同,TKIP通过定期更改密钥减少了攻击者的可用信息,使得劫持数据包变得更加困难。
- 消息完整性检查(MIC): WPA包含了消息完整性检查,以确定是否有入侵者拦截并更改了数据包。这一功能有助于防止中间人攻击和数据篡改。
- 128位加密密钥: WPA使用128位的加密密钥,比WEP更加安全可靠。
WPA的重要性不言而喻,它为无线网络提供了可靠的安全保障,保护用户的隐私和数据不受未经授权的访问。通过采用WPA,用户可以放心地在无线网络上进行在线交易、传输敏感信息和访问个人账户,而不必担心数据泄露和攻击风险。对于企业来说,WPA也是确保网络安全和保护商业机密的关键工具。
WPA2
WPA2是一种无线安全协议,是WPA(Wi-Fi Protected Access)协议的升级版本。它于2004年推出,旨在提供更加安全的无线网络连接。WPA2采用了先进的加密标准和身份验证机制,以确保Wi-Fi网络的安全性和保密性。
WPA2的主要特点
- 强大的加密
WPA2采用了高级加密标准(AES),相比于早期的WEP和TKIP加密算法更为安全可靠。AES算法使用128位或256位密钥长度,提供了更高级别的加密保护,有效防止了针对Wi-Fi网络的各种攻击。
- 强大的身份验证
WPA2支持两种身份验证模式:个人模式和企业模式。在个人模式中,通常使用预共享密钥(PSK),即Wi-Fi网络的密码由接入点和连接设备共享。而企业模式则使用更为复杂的可扩展身份验证协议(EAP),通过独立的身份验证服务器为每个用户或设备提供单独的凭据。
WPA2的工作原理
WPA2通过加密和身份验证机制来保护Wi-Fi网络的安全。当设备连接到受保护的Wi-Fi网络时,首先进行身份验证,确保只有授权用户才能访问网络。随后,数据通过AES加密算法进行加密,保证传输过程中的数据安全性。同时,WPA2还使用密码块链消息验证代码协议(CCMP)的计数器模式来验证数据的完整性,防止数据被篡改或损坏。
可以总结为四个过程:
-
身份验证(Authentication):
-
接入点认证:当设备尝试连接到一个受保护的Wi-Fi网络时,首先需要进行接入点的认证。接入点会向设备发送一个加密的挑战(challenge),设备需要用预共享密钥(PSK)或者EAP(Extensible Authentication Protocol,可扩展认证协议)进行加密,并将结果发送回接入点。
-
设备认证:接入点验证收到的响应,确认设备是否有权限访问网络。如果认证成功,设备被授予访问网络的权限。
-
加密(Encryption):
一旦设备成功通过身份验证,数据传输阶段就会开始。在WPA2中,数据传输是通过AES(Advanced Encryption Standard,高级加密标准)进行加密的。
- 数据加密:发送和接收的数据包会使用AES算法进行加密。每个数据包都有一个独特的初始化向量(IV),以增加安全性。
-
数据完整性检查:WPA2使用密码块链消息验证代码协议(CCMP)来验证数据的完整性。CCMP通过使用消息身份认证码(MIC)来确保数据包没有被篡改或损坏。
-
会话密钥管理(Session Key Management):
WPA2使用四次握手协议来协商和生成用于加密和解密数据的临时会话密钥。
-
四次握手:在连接建立阶段,客户端和接入点之间进行四次握手来协商会话密钥。这些握手过程包括传输预共享密钥(PSK)、生成临时密钥以及确认通信双方已准备好开始数据传输。
-
终端设备的认证和连接:
在WPA2-PSK模式下,终端设备需要使用预共享密钥来连接网络。而在WPA2-Enterprise模式下,终端设备需要通过EAP协议进行身份验证,并获得一个独立的身份凭据来连接网络。
WPA3
WPA3是Wi-Fi联盟于2018年发布的最新一代Wi-Fi安全协议。作为WPA2的后继者,WPA3旨在提供更强大的安全保护,解决WPA2中存在的一些安全漏洞和攻击手法,为个人和企业用户提供更安全的Wi-Fi连接。
WPA3的功能和优势
- 更强的数据加密
WPA3采用了个性化数据加密机制,为每个数据传输提供独特的加密密钥。相比于WPA2,WPA3的加密密钥更长,个人模式使用192位密钥,企业模式使用256位密钥,大大增强了数据的安全性和隐私性。
- 对等实体同时验证(SAE)协议
在WPA3中,AES加密算法是通过对等实体同时验证(SAE)协议实现的。SAE协议采用了更强大的加密算法和更安全的密钥交换方法,有效防止了脱机攻击和密码猜测尝试,提高了网络的安全性。
- 改进的暴力攻击防护
WPA3具有改进的暴力攻击防护功能,可以有效保护用户免受字典攻击和暴力破解。通过限制尝试次数和使用更复杂的加密密钥,WPA3防止了黑客对Wi-Fi密码和凭据进行暴力破解。
- 企业级安全保护
WPA3企业版在WPA2企业版的基础上进一步提升了安全性,引入了WPA3-Enterprise 192bit模式,采用192位的Suite-B安全套件,提升了密码防御强度。同时,WPA3企业版采用更加安全的HMAC-SHA-384算法进行密钥导出和确认,加强了数据的保护。
- 开放网络保护
WPA3引入了增强型开放网络认证方式OWE(Opportunistic Wireless Encryption),为开放性网络的用户数据传输提供了更加安全的保护。OWE采用Diffie-Hellman密钥交换算法进行密钥交换,为用户数据传输进行加密,有效防止了非法攻击者的接入和数据窃取。
WPA3 主要形式
WPA3作为Wi-Fi网络的最新安全标准,为满足不同类别的Wi-Fi用户需求,提供了几种主要形式。
WPA3 个人版:
WPA3个人版适用于家庭用户,依赖于基于密码的身份验证。这种形式提供了熟悉的用户体验,但通过Simultaneous Authentication of Equals(SAE)协议提供了更高级的保护。SAE取代了WPA中使用的预共享密钥(PSK)身份验证方法,每次身份验证生成完全唯一的密钥。这使得攻击者无法通过捕获的数据包进行超尺寸攻击,同时网络成员也无法窥探其他成员的流量。
WPA3 企业版:
WPA3企业版通过强制在所有连接上使用受保护的管理框架(PMF)扩展了WPA2企业版的安全功能。此形式提供了坚实的安全基础,可防止蜜罐和窃听等危险攻击。为了更好地保护最敏感的数据,WPA3企业版还可以选择在特殊的192位模式下运行,提供更高级的保护。
WiFi增强开放:
WiFi增强开放解决了未加密的公共WiFi网络带来的巨大威胁问题。通过提供基于Opportunistic Wireless Encryption(OWE)的未经身份验证的数据加密,保护了公共WiFi网络的用户数据传输安全。未经身份验证的数据加密保留了公共WiFi网络的便利性,同时提高了安全性。
在选择WPA3个人版和WPA3企业版时,目标环境是最重要的考虑因素。虽然普通家庭用户理论上可以受益于WPA3企业版及其192位模式提供的高级保护,但增加的设置难度可能超过了好处。因此,用户应根据其网络环境和需求选择适合的WPA3形式,以确保最佳的安全性和便利性。
WPA3那么强大,有没有朋友在疑问,WPA3有没有缺点?
答案是:当然有!
WPA3安全漏洞
- Dragonfly握手漏洞: WPA3引入了Dragonfly握手协议来防止离线字典攻击,但研究人员发现在Dragonfly握手过程中存在漏洞,可能允许攻击者执行旁路攻击,从而获取有关所使用密码的信息。这种漏洞使得WPA3的安全性受到了挑战。
- 降级攻击: 虽然WPA3设计更安全,但由于向后兼容性的考虑,网络通常同时支持WPA2和WPA3两种标准。攻击者可以利用这一点,迫使设备降级到使用较低安全性的WPA2协议进行连接,从而绕过WPA3的安全增强功能。
- 实施缺陷: WPA3的安全性也取决于其实施方式。一些早期的WPA3实现存在缺陷,特别是在Dragonfly握手的实现上,容易受到各种攻击。这些问题可能导致攻击者绕过WPA3的安全机制,从而危及网络安全。
- 有限的采用和兼容性问题: WPA3的安全改进受到其采用率和兼容性问题的限制。许多设备仍在使用较旧的Wi-Fi安全协议,因为硬件限制或缺乏固件更新。这种有限的采用率意味着许多网络仍然容易受到WPA3旨在缓解的攻击,从而限制了WPA3的实际效果。
WEP、WPA、WPA2、WPA3对比总结
| Wi-Fi安全协议 | 密钥管理方法 | 加密长度 | 使用的协议 |
|---|---|---|---|
| WEP | 静态密钥 | 64位或128位 | RC4(Rivest Cipher 4) |
| WPA | 动态密钥 | 128位 | RC4(Rivest Cipher 4) |
| WPA2 | 动态密钥 | 128位或256位 | 使用CCMP(Counter Mode with Cipher Block Chaining Message Authentication Code Protocol)的AES(高级加密标准) |
| WPA3 | 动态密钥(唯一密钥,个性化数据加密) | 192位和256位 | 使用SAE(同时身份验证)的GCM(Galois-Counter Mode) |
WEP 是一种过时的 Wi-Fi 安全协议,应避免使用。WPA 是 WEP 的替代品,并使用更强大的加密。目前,WPA2 是主流的无线安全协议。大多数当前的设备,包括智能手机、笔记本电脑和无线路由器,都内置了对WPA2的支持。尽管WPA3是最先进的安全协议,但由于兼容性问题,其普及程度尚不及WPA2。
怎么选择?
为您的网络选择适当的安全方法取决于您对安全性和兼容性的需求。对于最高级别的安全性,应选择WPA3 + AES-CCMP/AES-GCMP。对于较高级别的安全性和广泛的兼容性,WPA2 + AES是一个不错的选择。避免使用WEP和开放网络,因为它们不提供足够的安全保护,下面给您一个参考,按照从最佳到最差的顺序排列:
- WPA3 + AES-CCMP/AES-GCMP:
- WPA3是最新的Wi-Fi安全协议,提供了最高级别的安全性。
- 使用AES-CCMP(Counter Mode with Cipher Block Chaining Message Authentication Code Protocol)或AES-GCMP(Galois/Counter Mode with AES-GMAC)作为加密方法。
- WPA3通过使用唯一密钥和个性化数据加密来提供更强大的安全性。
- WPA2 + AES:
- WPA2是当前主流的Wi-Fi安全协议之一,提供了较高级别的安全性。
- 使用AES(Advanced Encryption Standard)作为加密方法。
- WPA + AES:
- WPA是WEP的替代品,提供了更强大的安全性。
- 使用AES作为加密方法。
- WPA + TKIP/AES(TKIP作为备用方法):
- 在WPA网络中,TKIP(Temporal Key Integrity Protocol)通常用作备用加密方法,以提高兼容性。
- AES也可用作加密方法,但TKIP作为备用方法。
- WPA + TKIP:
- WPA网络中使用TKIP作为唯一的加密方法,已被认为不安全,不建议使用。
- WEP:
- WEP(Wired Equivalent Privacy)是最早期的Wi-Fi安全协议之一,已经被证明存在严重的安全漏洞,不再安全,极易被攻击。
- 开放网络(完全无安全保护):
- 开放网络没有任何安全保护,所有通信都以明文形式传输,极易被攻击者窃听和篡改。
安全防范
说了这么多,我们应该怎么保护自家的WiFi欸?
- 不要使用WPS - 方便永远是安全的敌人
- 隐藏WiFi广播,隐藏SSID
- 尽量使用以太网,避免无线网络
- 使用最新的WPA3
- 定期更换路由器管理界面密码和WiFi密码
- 尽量不使用WiFi万能钥匙等软件
- SSID最好设置成中文名称,可以降低被破解的风险,因为国外的很多破解软件并不支持中文,会存在乱码问题 -
脚本小子的噩梦